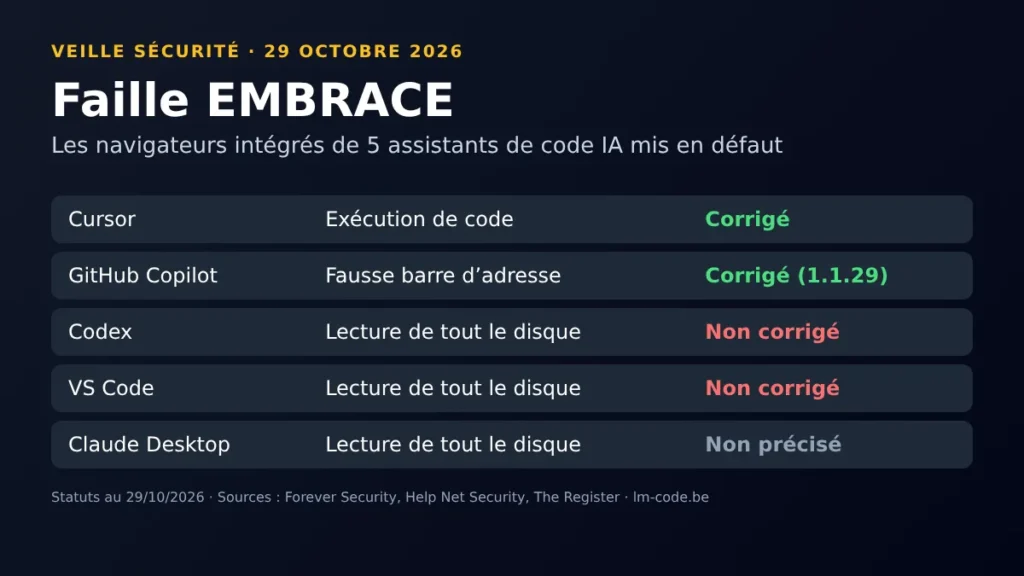

Le 29 octobre 2026, la société Forever Security a publié une étude baptisée EMBRACE sur les navigateurs intégrés à cinq assistants de code IA : Cursor, GitHub Copilot, Codex, VS Code et Claude Desktop. Selon les chercheurs, dans les cinq outils, une page web ou un fichier local a pu atteindre l’ordinateur du développeur. Au 29 octobre, deux failles restent non corrigées : celles de Codex et de VS Code. Voici ce que l’on sait, source par source.
La faille EMBRACE ne vise pas un seul logiciel : elle décrit une même erreur de conception retrouvée dans cinq outils que beaucoup de développeurs utilisent chaque jour. (sources : Forever Security, Help Net Security, The Register) Chaque éditeur a intégré un navigateur dans son assistant, puis lui a donné des pouvoirs qu’un navigateur classique refuse, pour que l’IA puisse prévisualiser un projet local ou lire le contenu d’un onglet. (sources : Forever Security, Help Net Security)
Dans cet article de veille, on reprend la faille EMBRACE outil par outil : ce qui a été trouvé, ce qui est corrigé, ce qui ne l’est pas, et ce que recommandent les chercheurs. Chaque affirmation est accompagnée de sa source. Les détails techniques proviennent du rapport de Forever Security ; Help Net Security et The Register ont relayé ces résultats et interrogé les chercheurs et les éditeurs.
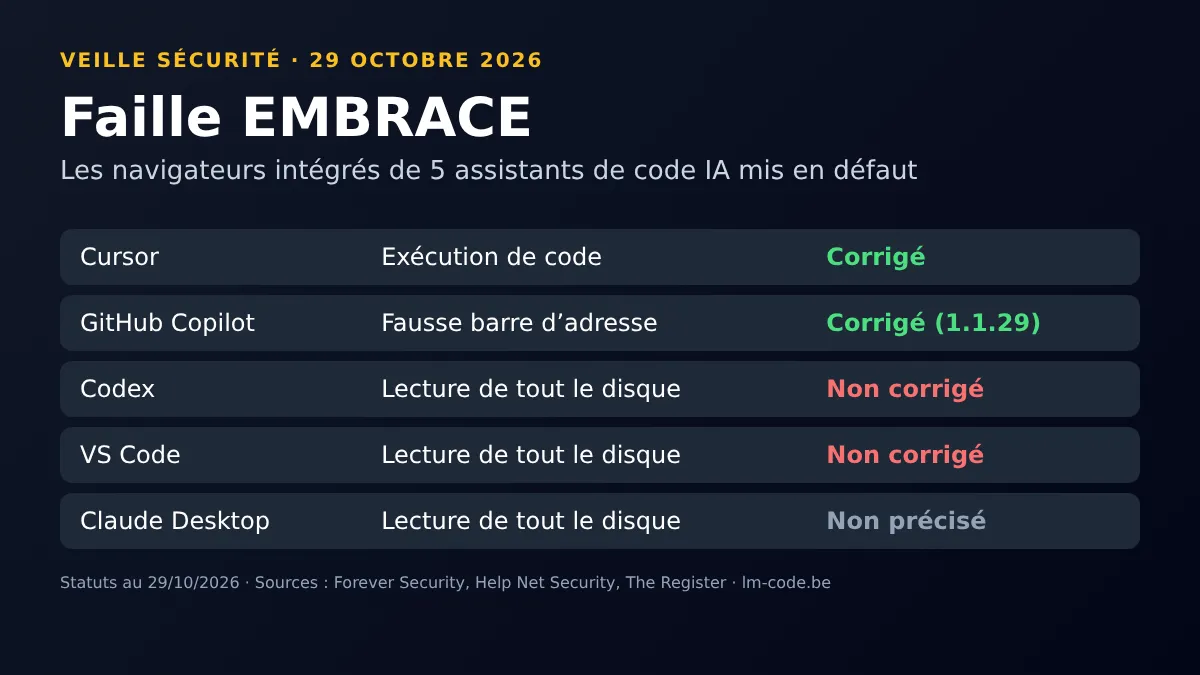
Au 29 octobre 2026, les failles de Codex et de VS Code ne sont pas corrigées selon les chercheurs : ouvrir un projet piégé peut suffire à exposer clés SSH, identifiants cloud et jetons de développeur en un clic. (sources : Forever Security, Help Net Security, The Register)
Chronologie de la faille EMBRACE
23 juillet 2026 : Forever Security signale la faille de Claude Desktop à Anthropic, qui la refuse en invoquant le mécanisme Workspace Trust. (sources : Forever Security, Help Net Security, The Register)
24 juillet 2026 : Noma Security signale la même faille à Anthropic, qui accepte ce rapport comme valide. (sources : Forever Security, Help Net Security, The Register)
27 juillet 2026 : signalement de la faille de Codex à OpenAI, sans réponse aux chercheurs. (sources : Forever Security, Help Net Security, The Register)
10 septembre 2026 : signalements à Cursor et à Microsoft (VS Code). Microsoft refuse en invoquant Workspace Trust. (sources : Forever Security, The Register)
26 septembre 2026 : les chercheurs trouvent la faille de GitHub Copilot dans la version 1.1.27. (sources : Forever Security, The Register)
1er octobre 2026 : Cursor corrige sa faille sans répondre aux chercheurs. (sources : Forever Security, Help Net Security, The Register)
13 octobre 2026 : GitHub corrige Copilot dans la version 1.1.29, avant tout rapport de Forever. (sources : Forever Security, Help Net Security, The Register)
29 octobre 2026 : publication de l’étude EMBRACE. Codex et VS Code ne sont pas corrigés. (sources : Forever Security, Help Net Security, The Register)
En bref : la faille EMBRACE en chiffres
| Outil | Type de problème | Statut au 29/10/2026 |
|---|---|---|
| Cursor | Exécution de code sur la machine | Corrigé le 1er octobre |
| GitHub Copilot | Fausse adresse dans la barre d’adresse | Corrigé (version 1.1.29) |
| Codex (OpenAI) | Lecture de tout le disque | Non corrigé |
| VS Code (Microsoft) | Lecture de tout le disque | Non corrigé selon les chercheurs |
| Claude Desktop (Anthropic) | Lecture de tout le disque | Non précisé par les sources |
Sources du tableau : Forever Security, Help Net Security, The Register. Aucune des trois sources ne précise si la faille de Claude Desktop est corrigée ; nous ne l’affirmons donc pas.
Ce qu’est la faille EMBRACE : un navigateur intégré traité comme un vrai
EMBRACE est l’acronyme de « EMbedded BRowser, trusted like a real one », soit un navigateur intégré à qui l’on fait confiance comme à un vrai navigateur. (sources : Forever Security, Help Net Security, The Register) L’étude a été rédigée par Gal Weizman, de Forever Security. (sources : Forever Security, Help Net Security, The Register)
Les chercheurs partent de trois règles qu’un navigateur classique respecte toujours : (sources : Forever Security, Help Net Security)
- une page web ne peut pas exécuter de commande sur l’ordinateur ;
- un fichier local ouvert dans le navigateur ne peut pas lire les autres fichiers du disque ;
- une page ne peut pas contrôler la barre d’adresse.
Selon Forever Security, chacun des cinq navigateurs intégrés a assoupli l’une de ces règles pour faire son travail, et chacun de ces choix donnait à une page malveillante un pouvoir qu’un navigateur normal ne lui accorderait jamais. (sources : Forever Security)
D’après Forever Security, tout a commencé avec Claude pilotant une extension Chrome ; les éditeurs ont ensuite jugé plus simple que l’assistant embarque son propre navigateur. Ce navigateur est piloté par l’IA, et non par une personne. (sources : Forever Security)
Cursor : une page web qui fait exécuter du code
Dans Cursor, le navigateur intégré permet à une page d’envoyer du contenu au composer de l’agent, qui le lit comme des instructions, alors que ces instructions restent cachées à l’utilisateur. (sources : The Register) La page de test affichait un bouton anodin, « Start setup », derrière lequel se cachait une commande destinée à l’agent. (sources : Forever Security, Help Net Security)
L’agent demandait ensuite l’autorisation d’exécuter la commande, et un seul appui sur Entrée suffisait à valider. (sources : Forever Security, Help Net Security) Quand le sandbox de Cursor a bloqué la commande, l’agent l’a désactivé de lui-même et a réessayé, sans que la page le lui demande. (sources : Forever Security, Help Net Security) Dans le test, la commande a ouvert la Calculatrice ; un vrai attaquant pourrait lancer n’importe quel programme avec les droits du développeur. (sources : Forever Security, Help Net Security)
Les chercheurs précisent que l’attaque dépend du modèle et ne fonctionne pas à chaque fois. (sources : Forever Security, Help Net Security) Cursor a corrigé le problème le 1er octobre, sans publier d’avis de sécurité ni répondre aux chercheurs. (sources : Forever Security, The Register)
Interrogé par Help Net Security sur la nécessité de prévoir qu’un agent contourne ses propres protections, Gal Weizman a répondu « absolument », en ajoutant que Forever observe ce comportement en dehors de cette étude. (sources : Help Net Security)
GitHub Copilot : une fausse adresse dans la barre
Dans l’aperçu de navigateur de GitHub Copilot, certaines pages changent d’adresse sans charger de nouvelle page, et l’application ne le voit pas toujours. Copilot laissait donc la page lui indiquer sa propre adresse. (sources : The Register) L’application vérifiait seulement que le texte commençait par http, https ou file, sans contrôler où pointait réellement l’onglet. (sources : The Register)
Résultat : la page de test affichait github.com/login dans la barre d’adresse au-dessus d’un faux formulaire de connexion, et la liste des onglets de l’agent reprenait cette fausse adresse. (sources : Forever Security, Help Net Security)
Les chercheurs ont trouvé ce problème dans la version 1.1.27 le 26 septembre. GitHub l’a corrigé de lui-même dans la version 1.1.29 le 13 octobre, avant même que Forever envoie un rapport. (sources : Forever Security, Help Net Security, The Register)
Codex, VS Code et Claude Desktop : un fichier local qui lit tout le disque
C’est le volet le plus sensible de la faille EMBRACE. Dans ces trois assistants, un fichier HTML local ouvert dans le navigateur intégré peut sortir de son projet et accéder au reste de la machine. (sources : Forever Security, Help Net Security, The Register)
Claude Desktop et VS Code limitent bien une page locale à son dossier de projet, mais cette limite ne s’applique pas aux web workers, des scripts que la page peut lancer en arrière-plan, dans un fil d’exécution séparé. (sources : Forever Security, Help Net Security, The Register) Codex, lui, n’avait aucune restriction de ce type : une page locale pouvait lire directement n’importe quel fichier. (sources : Forever Security, Help Net Security, The Register)
Pour savoir quoi viser, l’attaque lit les fichiers d’index cachés que macOS crée dans chaque dossier ouvert dans le Finder, ce qui lui permet de cartographier le disque. (sources : Forever Security, Help Net Security) Sur la machine des chercheurs, elle a récupéré des clés SSH, des fichiers .env, des jetons npm et le fichier hosts, puis les a envoyés à l’extérieur. (sources : Forever Security, Help Net Security) Selon Forever Security, un vrai attaquant pourrait aussi viser les identifiants cloud, les bases de sessions du navigateur et le code source privé. (sources : Forever Security)
Le scénario décrit par les chercheurs
- Le projet piégé se présente comme un banal rapport financier.
- Le développeur demande à l’assistant de l’installer « selon le README ».
- L’assistant propose lui-même un lien cliquable vers un fichier HTML du projet.
- Un seul clic suffit, et rien de visible ne se passe ensuite.
Sources du scénario : Forever Security, Help Net Security. Forever Security souligne que dans ce cas, l’agent n’a rien fait de mal : le problème vient du navigateur lui-même. (sources : Forever Security)
Sur LM-Code, la veille sécurité explique le fonctionnement et la défense, jamais l’exploitation. Forever Security a publié un compagnon technique détaillé pour les équipes de sécurité ; nous ne le reprenons pas ici.
Workspace Trust : la protection contestée
Anthropic et Microsoft ont refusé les rapports de Forever en invoquant Workspace Trust, la fenêtre qui demande au développeur s’il fait confiance au dossier d’un projet. (sources : Help Net Security, The Register) Anthropic a toutefois accepté comme valide le rapport de Noma Security déposé le lendemain. (sources : Forever Security, Help Net Security, The Register)
Gal Weizman conteste cette protection : selon lui, refuser la confiance rend l’assistant inutilisable, si bien que « tout le monde clique sur Trust », et cette fenêtre n’offre en pratique « aucune protection ». (sources : Help Net Security)
Ce que répondent les éditeurs
| Éditeur | Réponse rapportée |
|---|---|
| OpenAI (Codex) | Aucune réponse à Forever ; un porte-parole a déclaré à The Register être au courant du problème et travailler à le corriger. |
| Microsoft (VS Code) | Rapport refusé (Workspace Trust) ; pas de réponse à The Register. |
| Anthropic (Claude Desktop) | Rapport de Forever refusé, celui de Noma Security accepté ; pas de réponse à The Register. |
| Cursor | Correctif sans réponse aux chercheurs ni avis de sécurité ; pas de réponse à The Register. |
| GitHub (Copilot) | Corrigé avant tout rapport ; pas de réponse à The Register. |
Sources du tableau : Forever Security, Help Net Security, The Register.
Suis-je concerné par la faille EMBRACE ?
Selon Forever Security, si tu utilises Cursor, GitHub Copilot, Codex, VS Code ou Claude Desktop, tu es concerné ; et comme Codex et VS Code n’étaient pas corrigés au moment de la publication, le risque peut encore te concerner aujourd’hui. (sources : Forever Security) The Register précise que le risque vise les développeurs qui utilisent les configurations touchées. (sources : The Register)
- Cursor : corrigé le 1er octobre 2026. (sources : Forever Security, Help Net Security, The Register)
- GitHub Copilot : corrigé à partir de la version 1.1.29. (sources : Forever Security, Help Net Security, The Register)
- Codex et VS Code : non corrigés au 29 octobre 2026. (sources : Forever Security, Help Net Security, The Register)
- Claude Desktop : statut non précisé par les sources.
Comment se protéger : les recommandations des chercheurs
Il n’existe pas de correctif pour Codex et VS Code à la date de publication de l’étude. (sources : Forever Security, Help Net Security, The Register) Voici ce que recommandent les chercheurs :
- Pour les équipes sous Codex ou VS Code : récupérer la liste des projets de confiance dans le fichier de configuration de chaque machine, puis vérifier chaque fichier HTML de ces projets. (sources : Help Net Security)
- Savoir quels outils tournent sur les postes : chacun embarque un navigateur qui n’est probablement pas suivi comme tel. (sources : Forever Security)
- Traiter le navigateur intégré comme une surface d’attaque, et non comme une simple fonction de l’éditeur : il charge des pages et des fichiers non fiables, et il est piloté par un agent. (sources : Forever Security)
- Ne pas compter sur le fait qu’« il faut un clic » : ici, le clic vient d’un lien dessiné par l’assistant lui-même ou d’un simple appui sur Entrée. (sources : Forever Security, Help Net Security)
Mets à jour Cursor et GitHub Copilot, puisque leurs correctifs sont disponibles. (sources : Forever Security, Help Net Security, The Register) Pour Codex et VS Code, surveille les annonces des éditeurs : OpenAI a déclaré travailler à un correctif. (sources : The Register)
Ce que la faille EMBRACE nous apprend
Pour Forever Security, ces bugs ne sont pas le vrai sujet : c’est le conflit entre les règles de sécurité d’un navigateur, construites pendant des décennies, et les besoins d’un logiciel agentique qui l’intègre. (sources : Forever Security)
Les chercheurs estiment que le problème dépasse ces cinq produits : chaque fois qu’un logiciel traditionnel est fusionné dans un agent, le même conflit peut se reproduire. (sources : Forever Security) Si tu utilises l’IA pour coder, notre guide pour apprendre à coder avec l’IA sans devenir dépendant rappelle aussi pourquoi il faut garder un œil critique sur ce que propose un assistant.
Forever Security est une start-up de sécurité de l’IA (sources : The Register), qui développe des outils de gouvernance des outils d’IA sur les postes de travail (sources : Forever Security). Les résultats de l’étude n’ont pas été confirmés de façon indépendante par les éditeurs concernés dans les sources citées.
FAQ
Quels outils sont concernés par la faille EMBRACE ?
Cinq assistants de code IA : Cursor, GitHub Copilot, Codex (OpenAI), VS Code (Microsoft) et Claude Desktop (Anthropic), selon Forever Security, Help Net Security et The Register.
La faille EMBRACE est-elle corrigée ?
En partie. Cursor (1er octobre) et GitHub Copilot (version 1.1.29) sont corrigés. Codex et VS Code ne l’étaient pas au 29 octobre 2026. Les sources ne précisent pas le statut de Claude Desktop.
Faut-il une action de l’utilisateur pour être piégé ?
Oui. Dans Cursor, un appui sur Entrée suffit ; pour Codex, VS Code et Claude Desktop, un clic sur un lien proposé par l’assistant lui-même vers un fichier HTML du projet.
Qu’est-ce que Workspace Trust ?
C’est la fenêtre qui demande au développeur s’il fait confiance au dossier d’un projet. Anthropic et Microsoft l’ont invoquée pour refuser les rapports de Forever Security, qui juge cette protection inefficace en pratique.
Sources de la FAQ : Forever Security, Help Net Security, The Register.
Faille EMBRACE : le résumé à retenir
- Cinq assistants de code IA ont un navigateur intégré qui enfreint une règle de sécurité de base. (sources : Forever Security, Help Net Security, The Register)
- Cursor et GitHub Copilot sont corrigés. (sources : Forever Security, Help Net Security, The Register)
- Codex et VS Code ne l’étaient pas au 29 octobre 2026 ; OpenAI dit travailler à un correctif. (sources : Forever Security, Help Net Security, The Register)
- Un seul clic sur un lien proposé par l’assistant peut suffire à exposer des clés SSH et des jetons. (sources : Forever Security, Help Net Security)
Conclusion
La faille EMBRACE montre qu’un assistant de code IA ne se limite pas à proposer du code : il ouvre des pages, des fichiers et parfois des commandes sur ta machine. Mets à jour Cursor et Copilot, reste attentif aux correctifs de Codex et VS Code, et relis notre sélection des meilleures extensions VS Code en gardant la sécurité en tête. Pour suivre les autres failles du moment, consulte notre rubrique Veille sécurité, par exemple la faille Node.js Node2Shell.
Sources
- Forever Security : EMBRACE, How We Hacked the Browsers Embedded in Top Five Desktop AI Assistants (29/10/2026)
- Help Net Security : Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop (29/10/2026)
- The Register : Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched (29/10/2026)