
Le 13 octobre 2026, Microsoft a publié son Patch Tuesday mensuel, et il bat tous les records : plus de 1 400 failles corrigées, dont trois zero-days. L’un d’eux est déjà exploité, et deux concernent directement les développeurs .NET. Voici ce qu’il faut retenir et ce que tu dois mettre à jour.
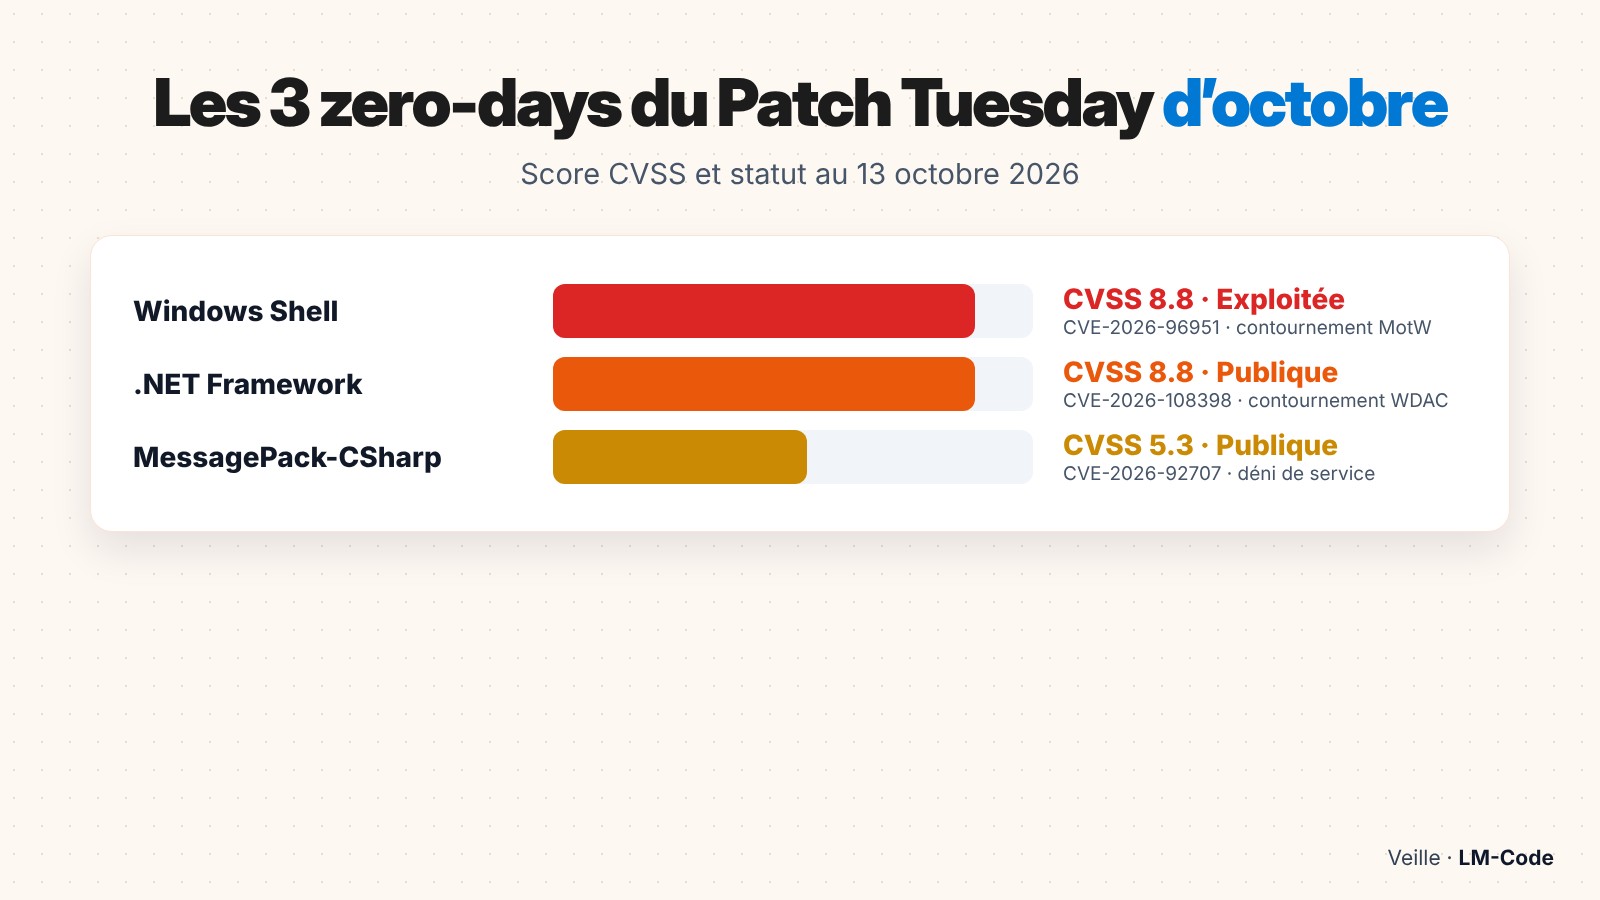
Le Patch Tuesday octobre 2026 n’est pas une mise à jour mensuelle comme les autres. Par son volume d’abord : plus de 1 400 vulnérabilités, un record absolu pour Microsoft. Par son contenu ensuite : une faille de Windows Shell déjà exploitée par des attaquants, un contournement de sécurité dans le .NET Framework et un déni de service dans la bibliothèque NuGet MessagePack-CSharp, toutes deux rendues publiques avant le correctif.
Dans cet article de veille, on fait le tri : les chiffres, les trois zero-days (sans entrer dans l’exploitation), les failles critiques à prioriser, puis ce que tu dois faire concrètement en tant que développeur ou administrateur.
Installe les mises à jour du 13 octobre 2026 sur tous tes postes et serveurs Windows, mets à jour Office, et dans tes projets .NET, passe MessagePack-CSharp à la version corrigée. La faille Windows Shell CVE-2026-96951 est déjà exploitée.
Patch Tuesday octobre 2026 : les chiffres clés
| Patch Tuesday octobre 2026 | |
|---|---|
| Date de publication | 13 octobre 2026 |
| Failles corrigées | 1 411 selon BleepingComputer · 1 413 selon CrowdStrike |
| Failles critiques | 70 à 75 selon le décompte |
| Zero-days | 3 (1 exploité, 2 divulgués publiquement) |
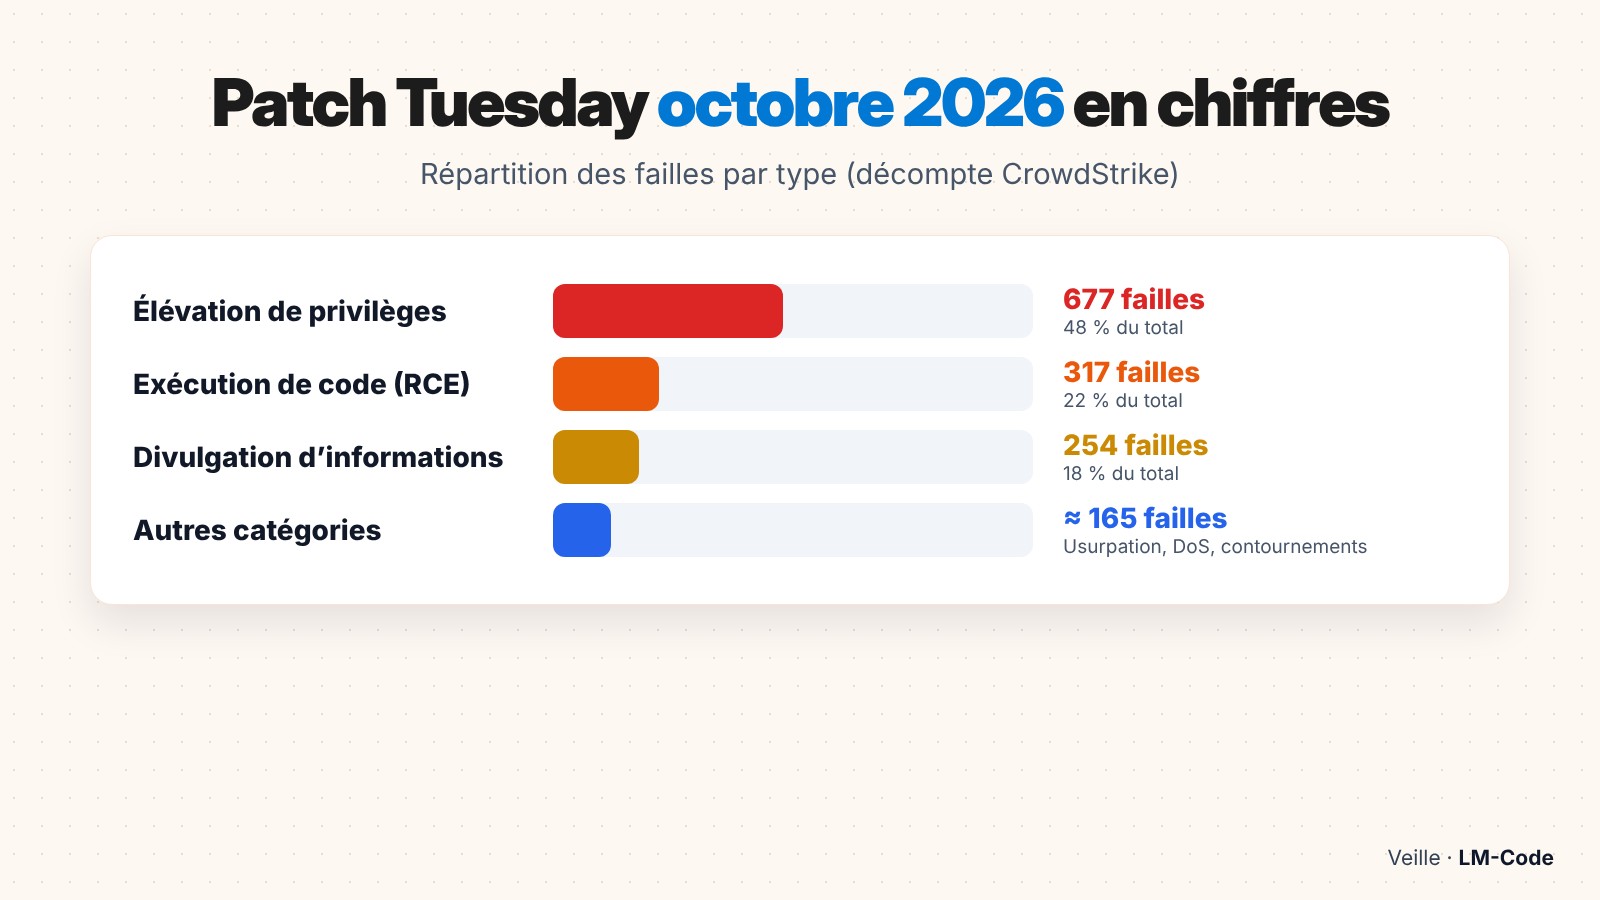
| Élévation de privilèges | 677 failles (48 %) |
| Exécution de code à distance | 317 failles (22 %) |
| Divulgation d’informations | 254 failles (18 %) |
| Produits les plus touchés | Windows (1 123), Office (179) |
Les décomptes varient légèrement d’une source à l’autre, selon la façon de compter les failles déjà corrigées en début de mois ou côté cloud. BleepingComputer précise que son total de 1 411 n’inclut pas 348 failles corrigées plus tôt dans le mois. Dans tous les cas, ce Patch Tuesday octobre 2026 est le plus volumineux de l’histoire de Microsoft.
Les 3 zero-days du Patch Tuesday octobre 2026
CVE-2026-96951 : Windows Shell, déjà exploitée
C’est la priorité absolue de ce mois. Cette faille de contournement de fonctionnalité de sécurité (CVSS 8.8, « Important ») permet d’échapper à la protection Mark of the Web. Normalement, Windows marque les fichiers téléchargés depuis Internet et affiche un avertissement avant de les ouvrir, ou les ouvre en mode protégé dans Office. Avec cette faille, un fichier piégé peut passer sans ce marquage. L’attaque demande une action de l’utilisateur : ouvrir ou cliquer sur un fichier malveillant.
CVE-2026-108398 : .NET Framework, divulguée publiquement
Ce contournement (CVSS 8.8) permet à un attaquant local et authentifié de passer outre Windows Defender Application Control (WDAC) dans un processus protégé, et donc d’exécuter du code non autorisé. La faille a été découverte par James Forshaw, de Google Project Zero. Elle concerne surtout les environnements d’entreprise qui utilisent WDAC pour limiter les applications autorisées.
CVE-2026-92707 : MessagePack-CSharp, divulguée publiquement
Celle-ci est la plus intéressante pour un développeur : ce n’est pas un composant Windows, mais une bibliothèque NuGet de sérialisation très utilisée en C#. La faille (CVSS 5.3, « Modérée ») permet un déni de service : des données MessagePack fabriquées peuvent bloquer ou faire tomber une application qui les désérialise. Windows Update ne corrige pas tes projets : c’est à toi de mettre à jour le paquet.
Une faille est dite « zero-day » quand elle est connue publiquement ou exploitée avant que le correctif soit disponible. Les défenseurs ont donc eu « zéro jour » pour se préparer. Ce Patch Tuesday octobre 2026 en compte trois.
Les failles critiques à prioriser
Au-delà des zero-days, plusieurs failles critiques de ce Patch Tuesday octobre 2026 permettent une exécution de code à distance, parfois sans authentification. CrowdStrike recommande de les traiter en premier :
| Composant | CVE | Pourquoi c’est grave |
|---|---|---|
| PowerPoint | CVE-2026-88178 (9.8) | Exploitable sans authentification contre un service Office Online |
| Outlook | 5 failles RCE | Deux se déclenchent via le volet de lecture |
| DHCP Server | CVE-2026-96934 | Accessible par le réseau |
| QUIC | CVE-2026-100219, CVE-2026-105016 | Pile réseau de Windows |
| Message Queuing | CVE-2026-100202 | Service réseau souvent oublié |
| Raw Image Extension | CVE-2026-21413 | Déclenchée en affichant simplement un dossier |
| Exchange Server | CVE-2026-70571 (8.1) | Sans authentification |
| Hyper-V | CVE-2026-102214, CVE-2026-105733 (8.8) | Évasion d’une machine virtuelle vers l’hôte |
Six autres failles touchant des services cloud de Microsoft (dont Partner Center, noté 10.0) ont été corrigées directement côté serveur : aucune action n’est nécessaire de ta part pour celles-là.
Suis-je concerné par le Patch Tuesday octobre 2026 ?
- Tu utilises Windows : oui, comme tout le monde. Vérifie que les mises à jour d’octobre sont installées.
- Tu développes en .NET : vérifie tes dépendances MessagePack-CSharp, et le .NET Framework de tes postes et serveurs.
- Tu administres des serveurs : priorise DHCP, Exchange, Hyper-V et Message Queuing selon ce qui est exposé.
- Tu travailles en local avec WampServer ou Docker Desktop : ton poste Windows doit être à jour, même si tes projets ne tournent qu’en local.
# PowerShell : afficher les mises à jour installées récemment
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 10

# Version de Windows et numéro de build
winver
Comment appliquer le Patch Tuesday octobre 2026
Sur ton poste Windows
Ouvre Paramètres → Windows Update, clique sur Rechercher des mises à jour, installe tout, puis redémarre. Pour Office, ouvre n’importe quelle application Office, puis Fichier → Compte → Options de mise à jour → Mettre à jour.
Dans tes projets .NET (MessagePack-CSharp)
# Repérer les paquets vulnérables connus dans ta solution
dotnet list package --vulnerable --include-transitive

# Mettre à jour MessagePack vers la dernière version
dotnet add package MessagePack

# Reconstruire et relancer tes tests
dotnet build
dotnet test
Vérifie la version corrigée exacte dans l’avis de sécurité du dépôt MessagePack-CSharp, et pense aux dépendances transitives : une bibliothèque que tu utilises peut embarquer MessagePack sans que tu l’aies ajouté toi-même.
Sur un parc de machines
Approuve les mises à jour d’octobre dans WSUS, Intune ou ton outil de gestion, en commençant par un groupe pilote. Avec un correctif aussi volumineux, un test rapide sur quelques machines avant le déploiement général évite les mauvaises surprises.
Redémarre réellement les machines : beaucoup de correctifs Windows ne s’appliquent qu’au redémarrage. Vérifie ensuite avec Get-HotFix que les mises à jour du 13 octobre apparaissent bien.
Pas de mise à jour possible tout de suite ? Les mesures temporaires
- Sensibiliser les utilisateurs : ne pas ouvrir de fichiers inattendus reçus par e-mail ou téléchargés, en attendant le correctif de CVE-2026-96951.
- Désactiver le volet de lecture d’Outlook sur les postes sensibles.
- Limiter l’accès réseau aux services DHCP, Message Queuing et Exchange aux seules machines qui en ont besoin.
- Dans tes applications .NET, limiter la taille des messages MessagePack acceptés depuis l’extérieur.
Reporter le Patch Tuesday octobre 2026 « au mois prochain » parce qu’il est trop gros. Un zero-day est déjà exploité : chaque jour de retard laisse la porte ouverte.
Comprendre Mark of the Web en 2 minutes
Quand tu télécharges un fichier, Windows lui colle une étiquette invisible qui dit « ce fichier vient d’Internet ». Techniquement, c’est un petit flux de données caché nommé Zone.Identifier. Grâce à cette étiquette, Windows affiche un avertissement SmartScreen, et Office ouvre le document en mode protégé.
# PowerShell : voir l’étiquette Mark of the Web d’un fichier téléchargé
Get-Content .\fichier-telecharge.pdf -Stream Zone.Identifier
# [ZoneTransfer]
# ZoneId=3   (3 = Internet)
Un contournement de Mark of the Web, c’est un fichier qui arrive sans étiquette ou dont l’étiquette est ignorée : plus d’avertissement, plus de mode protégé. C’est pour ça que ce type de faille est si prisé par les campagnes d’hameçonnage, et pourquoi le zero-day de ce Patch Tuesday octobre 2026 est à corriger en priorité.
Sur LM-Code, la veille sécurité explique le fonctionnement et la défense, jamais l’exploitation. L’essentiel pour toi : quelles failles prioriser et comment appliquer les correctifs.
Ce que le Patch Tuesday octobre 2026 nous apprend
Un volume record ne signifie pas forcément que Windows est devenu moins sûr. Il reflète surtout une évolution de la façon dont les failles sont trouvées et signalées, et cette évolution a des conséquences directes pour les développeurs.
1. La recherche de failles s’industrialise. Les outils automatisés, dont ceux qui s’appuient sur l’intelligence artificielle, permettent aux chercheurs d’analyser beaucoup plus de code qu’avant. Les éditeurs reçoivent plus de signalements, plus vite. Le résultat se voit dans les bulletins : des correctifs plus nombreux et plus fréquents, qu’il faut appliquer avec un rythme adapté.
2. La frontière entre système et dépendances s’estompe. La présence de MessagePack-CSharp parmi les zero-days de Microsoft est révélatrice : une simple bibliothèque NuGet figure dans le même bulletin que le noyau Windows. Pour un développeur, la sécurité ne s’arrête donc pas à Windows Update. Les dépendances de tes projets doivent être surveillées avec la même rigueur, idéalement de façon automatique dans ta chaîne d’intégration continue.
3. Prioriser devient une compétence. Personne ne lit 1 400 fiches de vulnérabilité. La bonne méthode consiste à classer : d’abord les failles exploitées, puis celles divulguées publiquement, puis les exécutions de code accessibles par le réseau sans authentification, et enfin le reste. C’est exactement l’ordre suivi dans cet article, et c’est une méthode que tu peux réutiliser chaque mois.
4. Les élévations de privilèges ne sont pas à négliger. Elles représentent près de la moitié du Patch Tuesday octobre 2026. Seules, elles demandent un accès préalable à la machine. Mais combinées à une faille comme le contournement de Mark of the Web, elles permettent à un fichier piégé de prendre le contrôle complet d’un poste. Une chaîne d’attaque se construit souvent avec deux failles « moyennes » plutôt qu’avec une seule faille spectaculaire.
Pour un développeur, la conclusion pratique est simple : automatise ce qui peut l’être. Active les mises à jour automatiques sur ton poste, ajoute une vérification des dépendances vulnérables dans ta CI, et réserve ton attention humaine aux quelques failles qui comptent vraiment chaque mois.
Checklist complète après le Patch Tuesday octobre 2026
- Installe et redémarre : postes, serveurs, machines virtuelles, y compris les VM de test.
- Mets à jour Office séparément si ton installation ne passe pas par Windows Update.
- Scanne tes projets .NET avec
dotnet list package --vulnerable, puis redéploie tes applications. - Priorise les serveurs exposés : Exchange, DHCP, Hyper-V, Remote Desktop Gateway.
- Note le prochain rendez-vous : le Patch Tuesday tombe chaque deuxième mardi du mois.
Patch Tuesday octobre 2026 : les erreurs à éviter
- Penser que Windows Update met à jour tes paquets NuGet : la faille MessagePack-CSharp se corrige dans tes projets, pas dans Windows.
- Installer sans redémarrer : le correctif reste en attente et la machine reste vulnérable.
- Oublier les machines « de côté » : PC de démonstration, VM de test, serveur de build.
- Tout traiter avec la même urgence : avec plus de 1 400 failles, commence par le zero-day exploité et les RCE accessibles par le réseau.
Garde un environnement de développement propre et reproductible, par exemple avec Docker : notre guide Docker pour un environnement WordPress local te montre comment. Et pour l’éditeur, pense aussi à mettre à jour tes extensions VS Code.
FAQ
Quel est le correctif le plus urgent de ce Patch Tuesday ?
CVE-2026-96951, la faille Windows Shell qui contourne Mark of the Web : c’est la seule déjà exploitée par des attaquants au moment de la publication.
Je développe en C#, que dois-je faire ?
Mets à jour le .NET Framework via Windows Update, puis vérifie tes projets avec dotnet list package –vulnerable et mets à jour MessagePack-CSharp si tu l’utilises, directement ou via une autre bibliothèque.
Pourquoi les sources ne donnent-elles pas le même nombre de failles ?
Chaque éditeur compte un peu différemment, notamment les failles corrigées plus tôt dans le mois ou côté cloud. BleepingComputer annonce 1 411 failles, CrowdStrike 1 413 : dans tous les cas, c’est un record.
Dois-je faire quelque chose pour les failles cloud ?
Non. Les six failles touchant les services cloud de Microsoft ont été corrigées directement par Microsoft, sans action de la part des clients.
Le Patch Tuesday octobre 2026 et ton environnement de développement. Un poste de développeur est souvent plus exposé qu’un poste de bureau classique : on y télécharge des archives, des exemples de code, des extensions et des outils venus de nombreuses sources. Le contournement de Mark of the Web corrigé par le Patch Tuesday octobre 2026 vise précisément ce genre d’habitude. Un fichier piégé ouvert sans avertissement sur une machine qui contient tes clés SSH, tes jetons d’accès et le code de tes clients peut avoir des conséquences bien plus larges qu’un simple poste compromis.
Pense aussi aux couches qui se superposent sur ta machine. Les mises à jour Windows ne mettent pas à jour tes distributions WSL, ni les images Docker que tu utilises, ni les SDK installés à part. Après avoir appliqué le Patch Tuesday octobre 2026, prends quelques minutes pour mettre à jour Visual Studio ou VS Code, tes SDK .NET, et lancer un sudo apt update && sudo apt upgrade dans tes distributions WSL.
Une routine mensuelle en quatre étapes. Le deuxième mardi de chaque mois, lis un résumé fiable du bulletin, comme celui-ci pour le Patch Tuesday octobre 2026. Le mercredi, installe les mises à jour sur ton poste et redémarre. Dans la semaine, vérifie tes dépendances avec les outils de ton langage. Enfin, note ce qui a été fait. Cette routine prend moins d’une heure par mois et couvre l’essentiel des risques.
Garder une trace. Dans une petite équipe, un simple tableau partagé suffit : nom de la machine, date de la dernière mise à jour, version de Windows. Le jour où un zero-day comme celui du Patch Tuesday octobre 2026 est annoncé, tu sais en un coup d’œil quelles machines restent à traiter, sans dépendre de la mémoire de chacun.
Patch Tuesday octobre 2026 : le résumé à retenir
- Le Patch Tuesday octobre 2026, publié le 13 octobre, corrige plus de 1 400 failles : un record pour Microsoft.
- CVE-2026-96951 (Windows Shell, contournement de Mark of the Web) est déjà exploitée : priorité absolue.
- Deux autres zero-days divulgués publiquement touchent l’écosystème .NET : le .NET Framework (WDAC) et MessagePack-CSharp (déni de service).
- Plusieurs failles critiques permettent une exécution de code à distance dans Office, Outlook, DHCP, QUIC, Exchange et Hyper-V.
- Windows Update ne corrige pas tes projets : les paquets NuGet se mettent à jour dans ton code.
Si tu ne retiens qu’une chose de ce Patch Tuesday octobre 2026 : installe, redémarre, puis vérifie tes dépendances. Ces trois gestes couvrent l’essentiel des risques du mois.
Conclusion
Le Patch Tuesday octobre 2026 a ouvert un mois chargé en sécurité. Mise à jour du 27 octobre 2026 : le 21 octobre, la faille critique PHP, la faille Node.js Node2Shell, la faille GitLab CVSS 10 et la faille Java eMudhra ont suivi. Pour comprendre les grandes familles de vulnérabilités derrière ces correctifs, relis notre guide de l’OWASP Top 10.
Sources
- Microsoft Security Response Center : CVE-2026-96951
- BleepingComputer : Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days
- CrowdStrike : October 2026 Patch Tuesday, Updates and Analysis
- Action1 : Patch Tuesday October 2026