
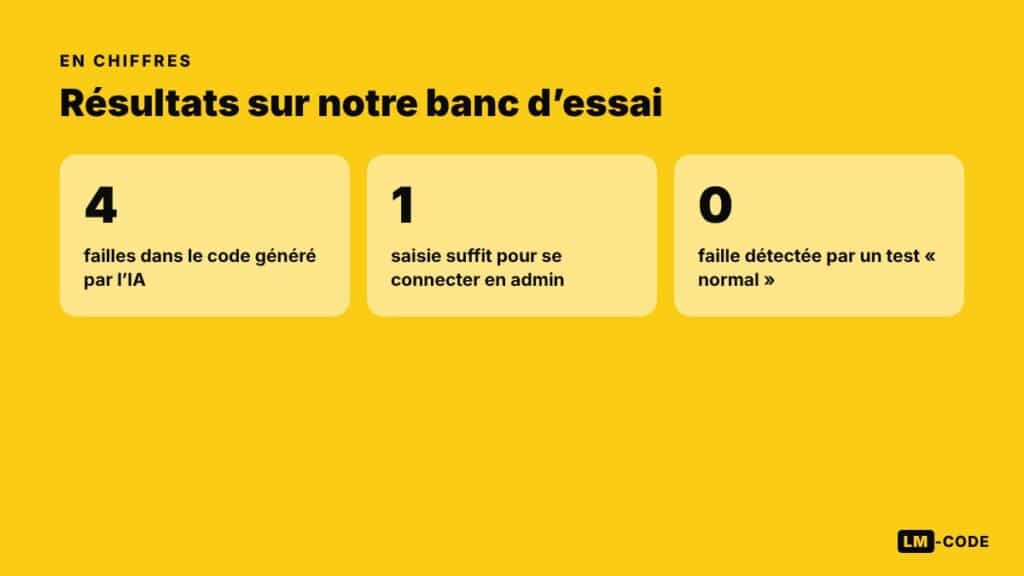
Bienvenue dans le premier épisode de Trouve l’erreur de l’IA. Le principe : on te montre du code généré par un assistant IA, qui fonctionne en apparence, et tu dois trouver ses failles de sécurité avant de lire la correction. Aujourd’hui : un formulaire de connexion PHP qui cache 4 failles. Toutes les attaques et la correction ont été testées sur notre banc d’essai.
Les assistants IA écrivent du code qui marche du premier coup. C’est leur force, et c’est aussi le piège : un code qui fonctionne n’est pas un code sûr. Selon le rapport 2026 de Veracode sur la sécurité du code généré, environ 45 % des tâches produisent du code contenant une faille connue.
Apprendre à relire ce code est devenu une compétence clé, et le formulaire de connexion PHP est le terrain d’entraînement idéal. C’est exactement ce qu’on va entraîner ici.
Le défi : ce formulaire de connexion PHP
On a demandé à un assistant : « écris-moi un formulaire de connexion PHP avec une base de données ». Voici un résultat typique, simplifié mais réaliste. Il s’affiche correctement, et un utilisateur avec le bon mot de passe arrive bien à se connecter.
<?php
session_start();
$pdo = new PDO('sqlite:' . __DIR__ . '/app.db');

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $email = $_POST['email'];
    $password = md5($_POST['password']);

    $sql = "SELECT * FROM users WHERE email = '$email' AND password = '$password'";
    $user = $pdo->query($sql)->fetch();

    if ($user) {
        $_SESSION['user_id'] = $user['id'];
        $_SESSION['role'] = $user['role'];
        header('Location: dashboard.php');
        exit;
    }
    $error = "Identifiants incorrects pour " . $email;
}
?>
<form method="post">
  <input name="email" type="email" placeholder="E-mail">
  <input name="password" type="password" placeholder="Mot de passe">
  <button>Se connecter</button>
  <?php if (!empty($error)) echo "<p class='error'>$error</p>"; ?>
</form>avant de descendre, prends une feuille et note les 4 failles que tu repères. Les réponses sont cachées ci-dessous : clique pour les révéler une par une.
Les 4 failles (clique pour révéler)
Faille n°1 : où se cache-t-elle ?
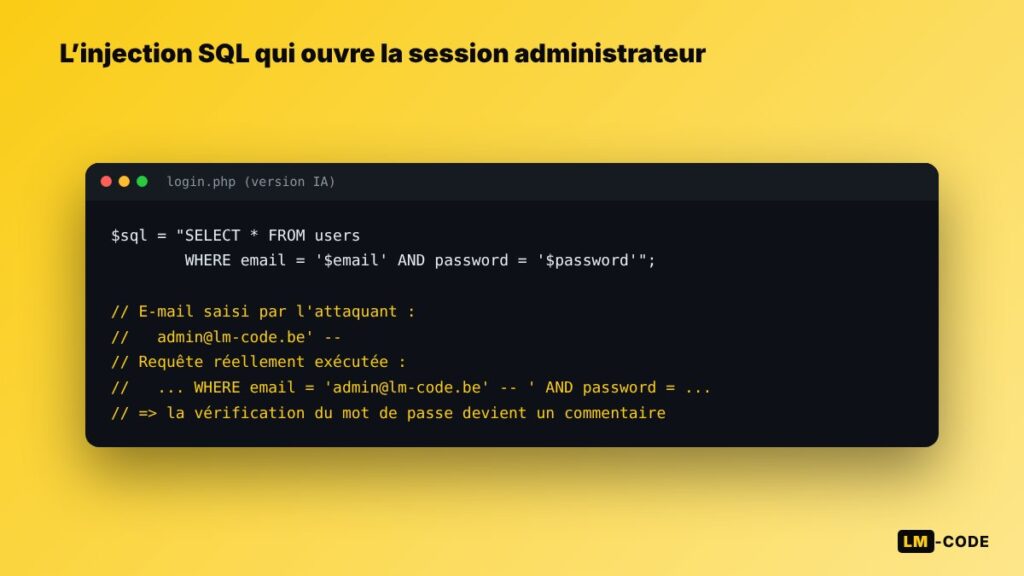
Une injection SQL : l’e-mail est collé directement dans la requête SQL. En saisissant [email protected]’ — comme e-mail, tout le reste de la requête (dont la vérification du mot de passe) devient un commentaire. Sur notre banc d’essai, cette saisie a ouvert une session administrateur avec un mot de passe quelconque.
Faille n°2 : regarde comment le mot de passe est stocké
MD5 n’est pas fait pour les mots de passe : il est extrêmement rapide à calculer, donc à casser par force brute, et un même mot de passe donne toujours le même hachage. Il faut utiliser password_hash() et password_verify(), qui gèrent un sel et un algorithme lent comme bcrypt ou Argon2.
Faille n°3 : que se passe-t-il avec le message d’erreur ?
Une faille XSS réfléchie : l’e-mail saisi est réaffiché tel quel dans la page. En saisissant une balise script comme e-mail, le navigateur l’exécute. Sur notre banc d’essai, la balise est bien ressortie intacte dans le HTML.
Faille n°4 : que manque-t-il après la connexion ?
L’identifiant de session n’est pas régénéré après une connexion réussie. Un attaquant qui a réussi à imposer un identifiant de session à sa victime (fixation de session) récupère sa session une fois qu’elle s’est connectée. Il faut appeler session_regenerate_id(true) juste après la connexion.
Pourquoi l’IA écrit ce genre de code
Les assistants apprennent sur d’énormes quantités de code public, y compris de vieux tutoriels où md5() et les requêtes concaténées étaient la norme. Quand ta demande ne mentionne pas la sécurité, l’IA vise surtout du code qui fonctionne. Elle n’a pas de raison de choisir la version plus sûre si rien ne le lui demande.
pour obtenir du code plus sûr, précise tes exigences dans ta demande (« requêtes préparées », « password_hash », « échapper les sorties ») et relis toujours le résultat. Nous avons détaillé cette méthode dans apprendre à coder avec l’IA sans en dépendre.
La version corrigée du formulaire de connexion PHP
<?php
session_start();
$pdo = new PDO('sqlite:' . __DIR__ . '/app.db', null, null, [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
]);

$error = null;

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $email = trim($_POST['email'] ?? '');
    $password = $_POST['password'] ?? '';

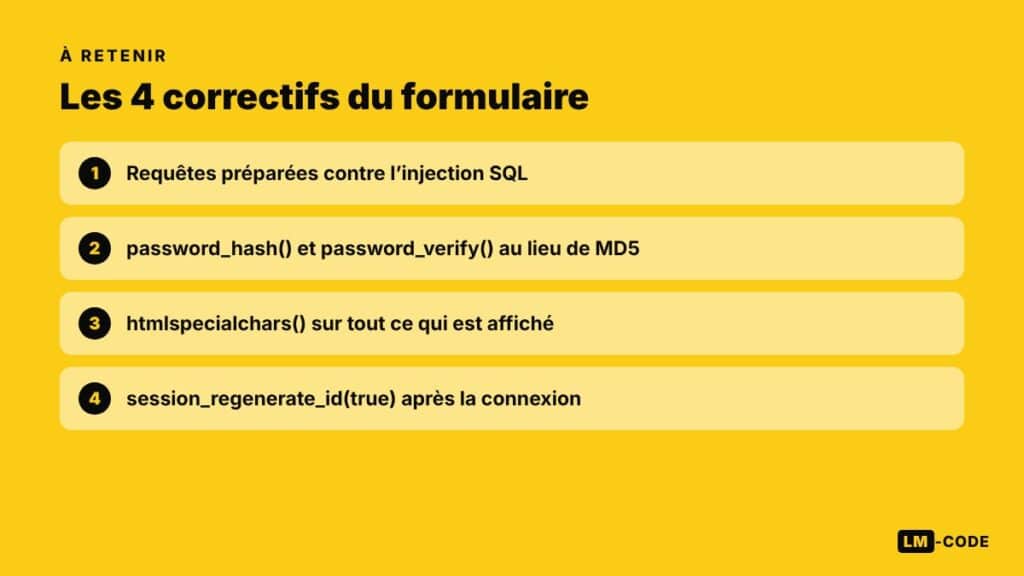
    // Correctif 1 : requête préparée, plus d'injection SQL possible
    $stmt = $pdo->prepare('SELECT id, role, password_hash FROM users WHERE email = :email');
    $stmt->execute(['email' => $email]);
    $user = $stmt->fetch(PDO::FETCH_ASSOC);

    // Correctif 2 : password_verify() sur un hash bcrypt/argon2, plus de MD5
    if ($user && password_verify($password, $user['password_hash'])) {
        // Correctif 3 : nouvel identifiant de session après connexion
        session_regenerate_id(true);
        $_SESSION['user_id'] = (int) $user['id'];
        $_SESSION['role'] = $user['role'];
        header('Location: dashboard.php');
        exit;
    }
    // Correctif 4 : message générique, sans réafficher la saisie
    $error = 'E-mail ou mot de passe incorrect.';
}
?>
<form method="post">
  <input name="email" type="email" placeholder="E-mail" required>
  <input name="password" type="password" placeholder="Mot de passe" required>
  <button>Se connecter</button>
  <?php if ($error): ?>
    <p class="error"><?= htmlspecialchars($error, ENT_QUOTES, 'UTF-8') ?></p>
  <?php endif; ?>
</form>Lors de l’inscription, le mot de passe doit bien sûr être enregistré avec password_hash($password, PASSWORD_DEFAULT). Tout est expliqué dans notre guide pour stocker un mot de passe en PHP avec password_hash.
Le résultat sur notre banc d’essai
On a exécuté les deux versions du formulaire de connexion PHP et une base SQLite contenant un compte administrateur, puis lancé les mêmes tentatives sur chacune.
| Tentative | Version IA | Version corrigée |
|---|---|---|
Injection SQL ([email protected]' --) | ❌ Connecté en administrateur | ✅ Refusé |
| XSS dans le champ e-mail | ❌ Script réaffiché dans la page | ✅ Message générique échappé |
| Bon e-mail et bon mot de passe | ✅ Connecté | ✅ Connecté |
Le plus inquiétant : la version IA passe sans problème le test « normal ». Sans test d’attaque, rien ne signale que le formulaire est vulnérable.
même corrigé, ce formulaire n’a pas de limitation du nombre de tentatives ni de protection CSRF. Pour un site en production, ajoute-les : notre guide pour sécuriser un formulaire PHP montre comment.
FAQ
Pourquoi un formulaire de connexion PHP ne doit-il pas utiliser MD5 ?
MD5 est conçu pour être rapide, ce qui permet de tester des milliards de mots de passe par seconde. Il n’utilise pas de sel : deux utilisateurs avec le même mot de passe ont le même hachage. password_hash() règle ces deux problèmes.
Une requête préparée suffit-elle à protéger un formulaire de connexion PHP de l’injection SQL ?
Oui, à condition que toutes les valeurs venant de l’utilisateur passent par des paramètres liés et jamais par une concaténation dans la chaîne SQL.
À quoi sert session_regenerate_id() ?
Elle crée un nouvel identifiant de session après la connexion. Un identifiant connu ou imposé par un attaquant avant la connexion devient ainsi inutile.
Faut-il arrêter d’utiliser l’IA pour coder ?
Non, mais il faut relire son code comme celui d’un développeur débutant : vérifier les entrées, les requêtes SQL, les sorties HTML et la gestion des sessions.
Formulaire de connexion PHP : le résumé à retenir
- Le code généré par l’IA fonctionnait, mais contenait 4 failles : injection SQL, MD5, XSS et fixation de session.
- Requêtes préparées,
password_hash(),htmlspecialchars()etsession_regenerate_id()corrigent les quatre. - Un test « normal » ne révèle aucune de ces failles : il faut tester aussi les attaques.
Conclusion
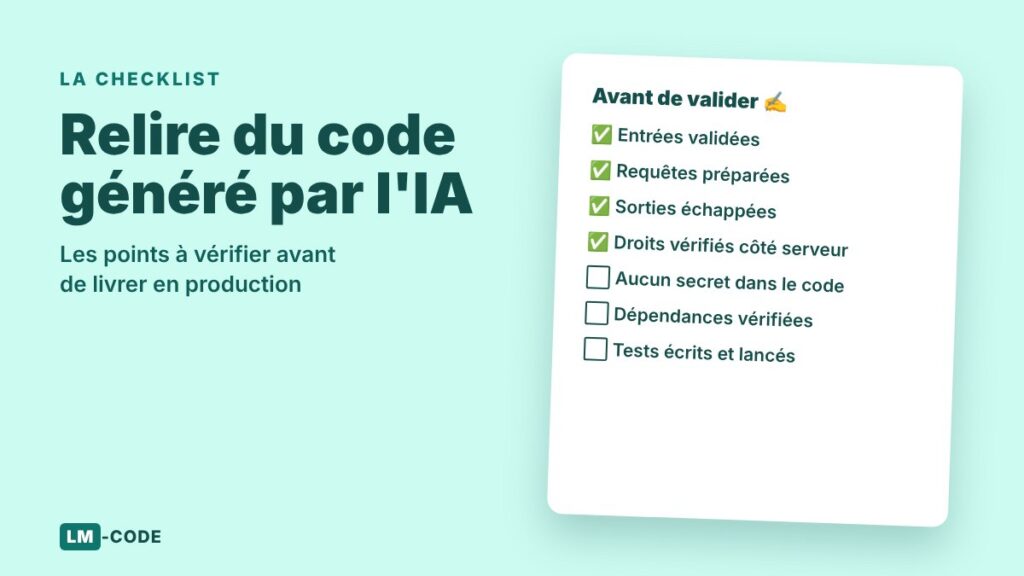
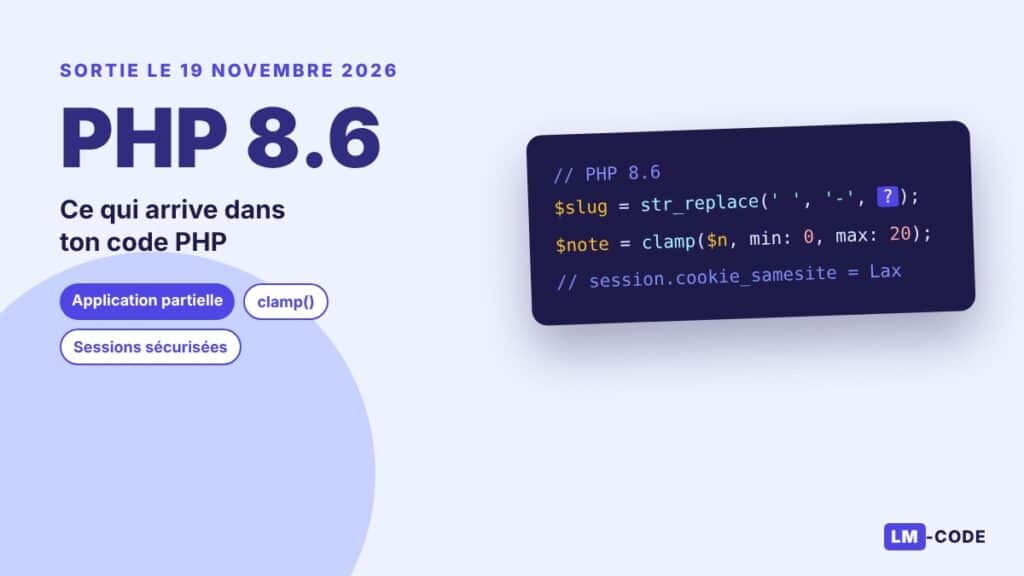
Tu as trouvé les 4 failles de ce formulaire de connexion PHP ? Dis-le en commentaire, et propose-nous le code que tu voudrais voir dans le prochain épisode. Pour t’entraîner à relire systématiquement, garde sous la main notre checklist pour relire du code généré par l’IA. Et si tu migres bientôt, note que PHP 8.6 active par défaut le mode strict des sessions, qui complique justement la fixation de session.
Sources
- Veracode : Spring 2026 GenAI Code Security Update
- OWASP : SQL Injection Prevention Cheat Sheet
- OWASP : Password Storage Cheat Sheet
- Documentation PHP : session_regenerate_id()