
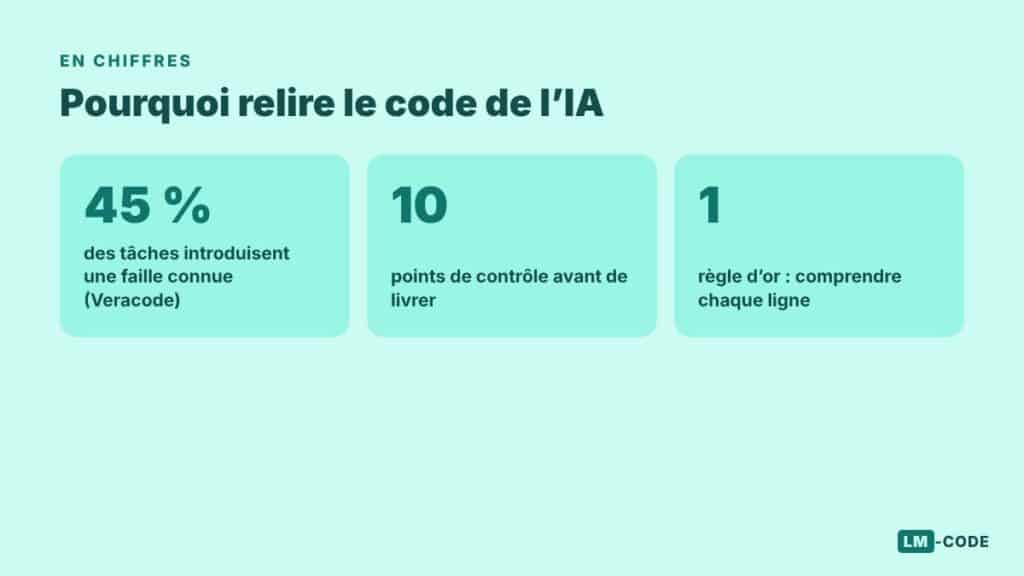
Les assistants IA écrivent aujourd’hui une grande partie du code. Il fonctionne souvent du premier coup, mais selon Veracode, environ 45 % des tâches de génération introduisent une faille de sécurité connue. La solution n’est pas d’arrêter l’IA, mais de relire son code méthodiquement. Voici la checklist en 10 points que nous utilisons.
Relire du code généré par IA, ce n’est pas relire du code écrit par un collègue expérimenté. L’IA ne se fatigue pas et ne fait pas de fautes de frappe, mais elle reproduit volontiers de mauvaises pratiques vues dans ses données d’entraînement, invente parfois des paquets qui n’existent pas et oublie ce que tu ne lui as pas demandé.
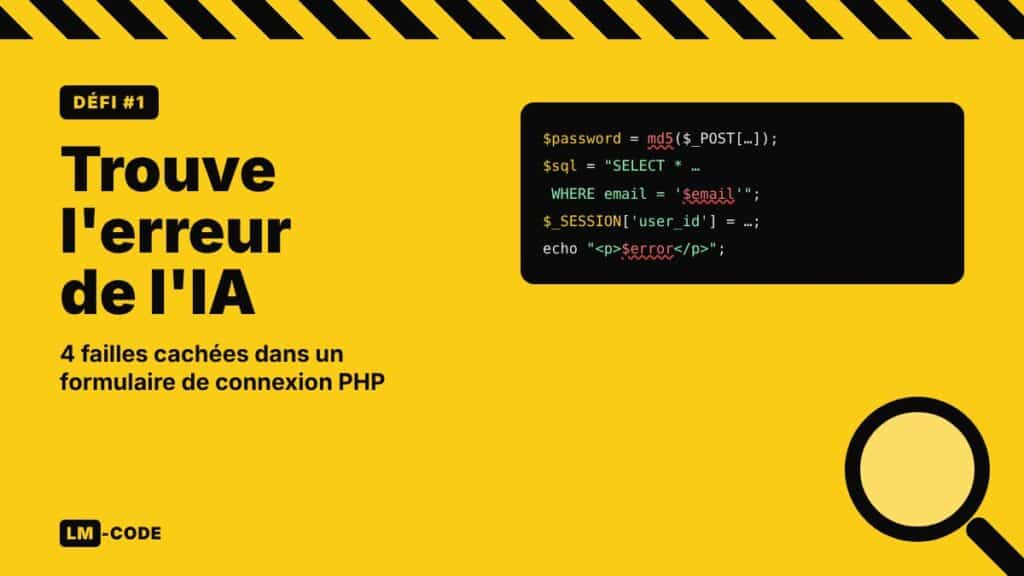
Cette checklist te permet de garder les avantages de l’IA sans livrer ses erreurs en production. Pour un exemple concret de tout ce qui peut mal tourner, commence par notre défi Trouve l’erreur de l’IA #1.
relis le code de l’IA comme celui d’un développeur junior très rapide et très sûr de lui. Il a souvent raison, mais jamais par défaut.
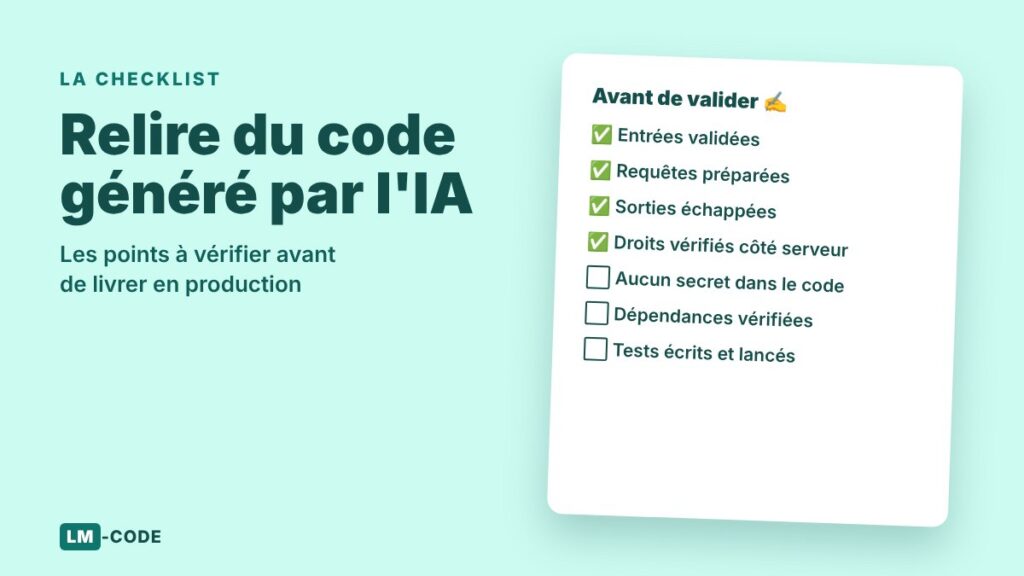
La checklist en un coup d’œil
| # | Vérification | Question à te poser |
|---|---|---|
| 1 | Compréhension | Est-ce que je comprends chaque ligne ? |
| 2 | Entrées | Toutes les données utilisateur sont-elles validées ? |
| 3 | Requêtes | Les requêtes SQL sont-elles préparées ? |
| 4 | Sorties | Tout ce qui est affiché est-il échappé ? |
| 5 | Authentification et droits | Les droits sont-ils vérifiés côté serveur ? |
| 6 | Secrets | Aucun mot de passe ni clé dans le code ? |
| 7 | Dépendances | Les paquets existent-ils et sont-ils sains ? |
| 8 | Erreurs | Les erreurs ne divulguent-elles rien de sensible ? |
| 9 | Tests | Ai-je testé les cas normaux… et les attaques ? |
| 10 | Logique métier | Le code fait-il exactement ce que je voulais ? |
1. Est-ce que je comprends chaque ligne ?
C’est la règle numéro un. Si une ligne te semble magique, demande à l’assistant de l’expliquer, puis vérifie dans la documentation officielle. Un code que tu ne comprends pas est un code que tu ne pourras ni déboguer ni sécuriser.
2. Les entrées sont-elles validées ?
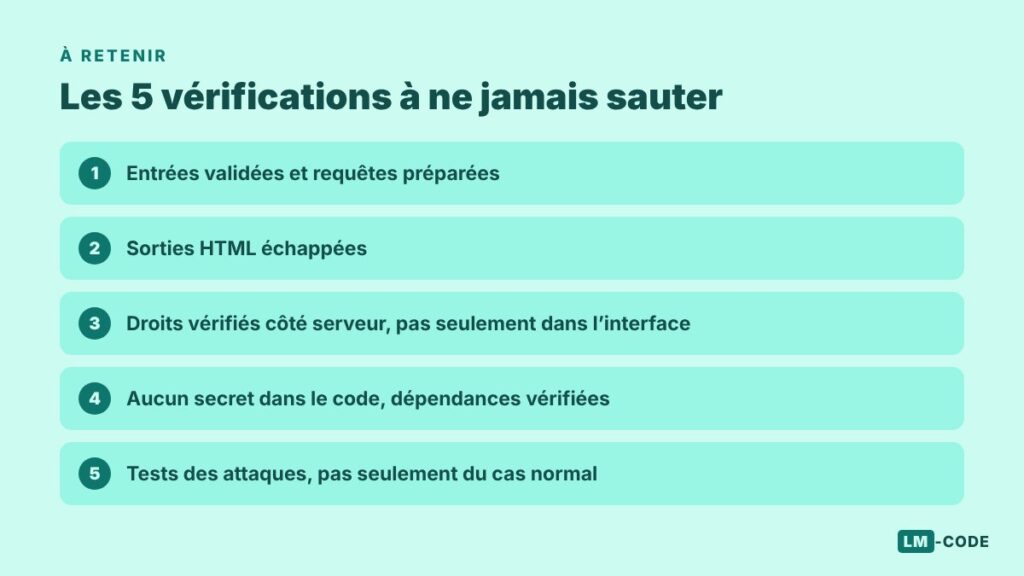
Toute donnée venant de l’extérieur (formulaire, URL, API, fichier) doit être validée : type, longueur, format, valeurs autorisées. L’IA a tendance à utiliser directement $_POST['champ'] ou req.body.champ.
$email = filter_input(INPUT_POST, 'email', FILTER_VALIDATE_EMAIL);
if ($email === false || $email === null) {
    http_response_code(422);
    exit('Adresse e-mail invalide.');
}
3. Les requêtes SQL sont-elles préparées ?
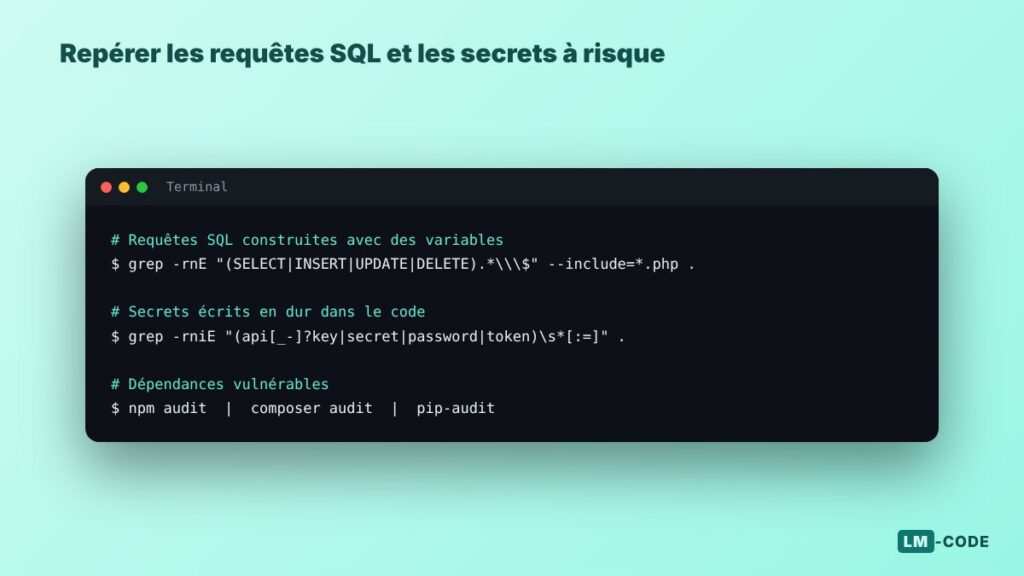
Cherche toute requête construite par concaténation ou interpolation de variables. C’est la faille la plus classique et la plus grave du code généré.
# Repérer les requêtes SQL construites avec des variables PHP
grep -rnE "(SELECT|INSERT|UPDATE|DELETE).*\\\$" --include=*.php .Toute ligne trouvée doit être réécrite avec prepare() et des paramètres liés.
4. Les sorties sont-elles échappées ?
Tout texte affiché dans une page HTML doit être échappé : htmlspecialchars() en PHP, textContent plutôt que innerHTML en JavaScript. Méfie-toi particulièrement des messages d’erreur qui réaffichent la saisie de l’utilisateur.
5. L’authentification et les droits sont-ils vérifiés côté serveur ?
L’IA génère volontiers une interface qui cache un bouton aux non-administrateurs… sans vérifier les droits côté serveur. Chaque route sensible doit contrôler l’utilisateur connecté et son rôle. Vérifie aussi que l’accès à une ressource contrôle bien qu’elle appartient à l’utilisateur (sinon n’importe qui peut lire la facture n°42 en changeant l’URL).
un contrôle d’accès fait uniquement en JavaScript n’est pas un contrôle d’accès. N’importe qui peut appeler ton API directement avec curl.
6. Aucun secret dans le code ?
Les exemples générés contiennent souvent des clés d’API, des mots de passe de base de données ou des jetons « temporaires ». Ils finissent régulièrement sur GitHub.
# Rechercher des secrets évidents avant de committer
grep -rniE "(api[_-]?key|secret|password|token)\s*[:=]" --exclude-dir={node_modules,vendor,.git} .Déplace-les dans un fichier .env exclu de Git, comme expliqué dans notre guide sur le fichier .env et les secrets.
7. Les dépendances existent-elles vraiment ?
Les assistants peuvent inventer un nom de paquet plausible. Des attaquants publient justement des paquets malveillants sous ces noms imaginaires. Avant d’installer une dépendance proposée par l’IA :
- vérifie qu’elle existe sur le registre officiel et qu’elle est maintenue ;
- regarde le nombre de téléchargements et la date de la dernière version ;
- lance un audit après installation.
npm audit          # JavaScript
composer audit     # PHP
pip-audit # PythonNotre guide complet pour auditer tes dépendances détaille ces outils. Et si tu utilises npm, npm 12 bloque désormais les scripts d’installation des dépendances non approuvées.
8. Les erreurs ne divulguent-elles rien ?
Un var_dump($e) ou un message d’exception affiché à l’utilisateur peut révéler le chemin des fichiers, la structure de la base ou des identifiants. En production : messages génériques pour l’utilisateur, détails dans les journaux.
// En production
ini_set('display_errors', '0');
ini_set('log_errors', '1');9. As-tu testé les attaques, pas seulement le cas normal ?
Le code de l’IA passe presque toujours le test « ça marche ». Teste aussi ce qui ne devrait pas marcher : une apostrophe dans un champ, une balise <script>, un identifiant d’un autre utilisateur dans l’URL, un fichier envoyé avec une extension .php. Demande à l’assistant de générer ces tests pour toi : il est aussi bon pour attaquer que pour coder.
10. Le code fait-il exactement ce que tu voulais ?
Dernière vérification, souvent oubliée : la logique métier. L’IA comble les zones floues de ta demande par des suppositions. Arrondis, fuseaux horaires, cas des paniers vides, remises cumulées : relis les règles une par une.
Bonus : la consigne à donner à ton assistant
Demander explicitement du code sécurisé améliore nettement le résultat. Voici une consigne à copier en début de conversation ou dans le fichier d’instructions de ton projet :
Tu écris du code destiné à la production. Pour chaque modification :
- valide et filtre toutes les entrées utilisateur ;
- utilise exclusivement des requêtes préparées ;
- échappe toutes les sorties HTML ;
- vérifie l'authentification et les droits côté serveur ;
- ne mets aucun secret dans le code (variables d'environnement) ;
- n'ajoute aucune dépendance sans me la signaler ;
- liste à la fin les risques de sécurité restants.cette consigne réduit les erreurs, elle ne les supprime pas. La relecture reste indispensable, comme nous l’expliquions dans apprendre à coder avec l’IA sans en dépendre.
FAQ
Le code généré par IA est-il dangereux ?
Pas par nature, mais il contient souvent des failles : environ 45 % des tâches testées par Veracode introduisent une faille connue. Il doit être relu et testé comme n’importe quel code.
Quelle est la faille la plus fréquente dans le code généré par IA ?
Les injections (SQL notamment), le manque de validation des entrées, les sorties non échappées (XSS) et les contrôles d’accès absents ou faits seulement côté client reviennent le plus souvent.
Comment savoir si un paquet proposé par l’IA existe vraiment ?
Cherche-le sur le registre officiel (npmjs.com, packagist.org, pypi.org), vérifie son auteur, sa date de dernière version et son nombre de téléchargements avant de l’installer.
Faut-il demander à l’IA de relire son propre code ?
C’est utile comme premier filtre : demande-lui explicitement de chercher les failles de sécurité. Mais la décision finale et les tests restent de ta responsabilité.
Code généré par IA : le résumé à retenir
- Le code de l’IA fonctionne souvent, mais près d’une tâche sur deux introduit une faille connue.
- Vérifie systématiquement entrées, requêtes, sorties, droits, secrets et dépendances.
- Teste les attaques, pas seulement le cas normal.
- Une consigne de sécurité claire améliore le code, sans remplacer la relecture.
Conclusion
L’IA est un formidable accélérateur, à condition de garder le volant. Imprime cette checklist, applique-la à chaque génération de code, et entraîne-toi avec notre série Trouve l’erreur de l’IA. Pour aller plus loin sur les failles web, notre guide OWASP Top 10 reste la référence.
Sources
- Veracode : Spring 2026 GenAI Code Security Update
- Veracode : 2026 GenAI Code Security Report
- OWASP : Top 10 for Large Language Model Applications
- OWASP Cheat Sheet Series