
Le 10 novembre 2026, Microsoft a publié le Patch Tuesday novembre 2026 : 1 093 à 1 094 failles corrigées selon les décomptes, dont 63 critiques. C’est le deuxième mois d’affilée au-dessus de 1 000. Un zero-day Outlook est déjà exploité, et une faille de Windows Search notée 9.8 doit être corrigée en priorité sur les serveurs Exchange.
Après le record d’octobre et ses plus de 1 400 failles, dont nous avons parlé dans notre Patch Tuesday d’octobre 2026, le Patch Tuesday novembre 2026 redescend un peu mais reste à un niveau qui aurait semblé impensable en début d’année.
Comme chaque mois, voici les chiffres, les failles à corriger en premier et les commandes pour vérifier tes postes.
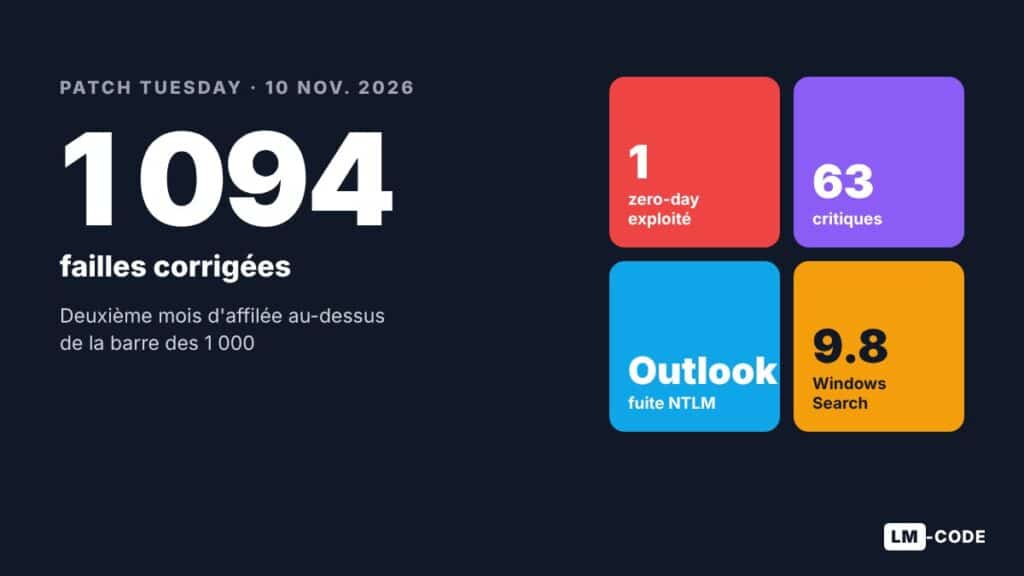
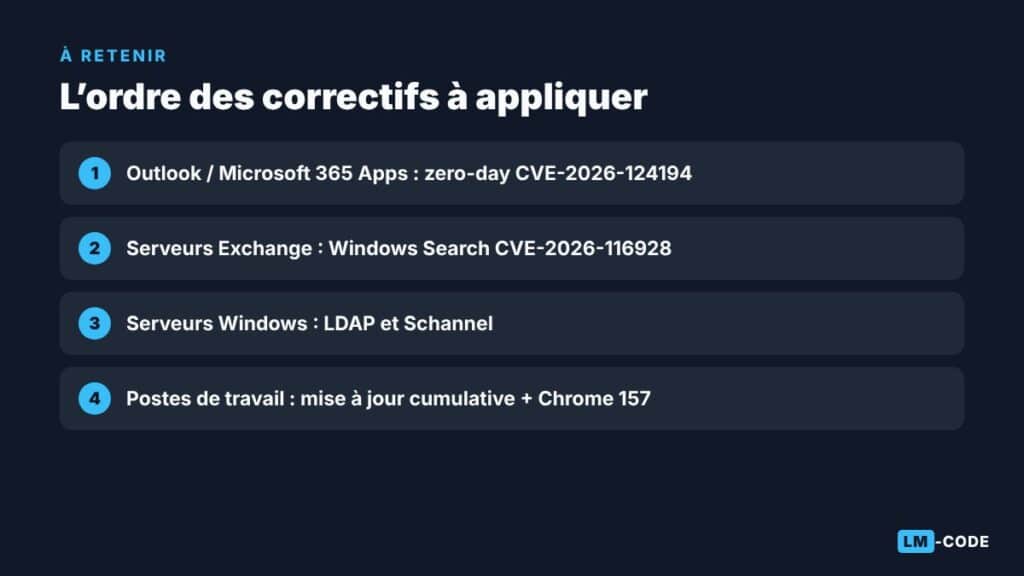
installe en premier les mises à jour Microsoft 365 Apps / Office pour le zero-day Outlook, puis les correctifs Windows de Windows Search, LDAP et Schannel sur tes serveurs, en commençant par ceux exposés à Internet et les serveurs Exchange.
En bref : le Patch Tuesday novembre 2026 en chiffres
| Source | Nombre de failles | Précision |
|---|---|---|
| Microsoft (résumé de la publication) | 1 094 | réparties sur 53 mises à jour |
| Tenable | 1 093 | — |
| Qualys | 1 235 | en comptant 142 failles de Microsoft Edge |
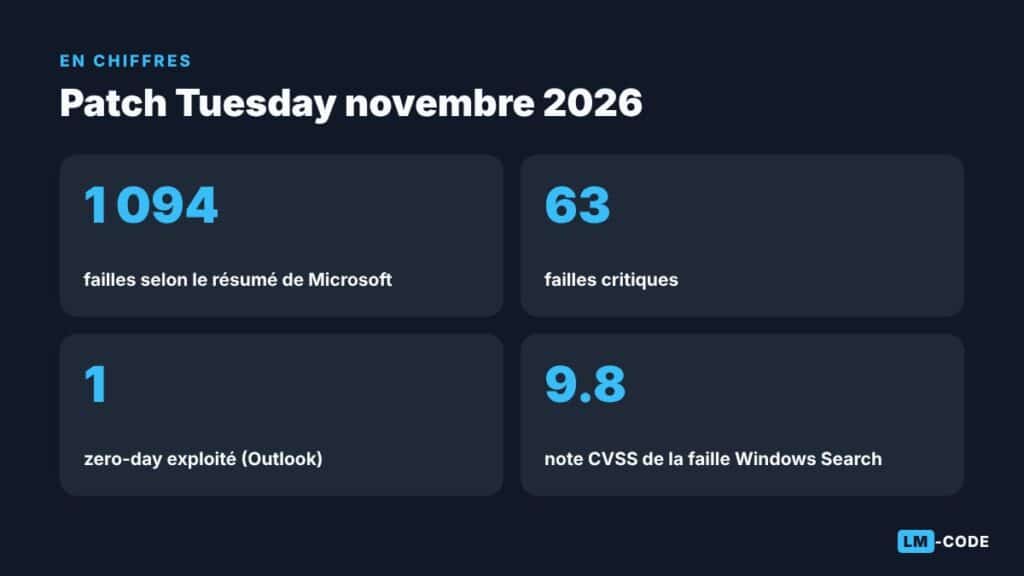
Les écarts viennent, comme souvent, de la façon de compter : certains incluent les failles du navigateur Edge (basé sur Chromium) ou des produits tiers, d’autres non. Le chiffre retenu le plus souvent est 1 094, avec 63 failles critiques et un seul zero-day exploité.
Le zero-day exploité : CVE-2026-124194 dans Outlook
C’est la seule faille que Microsoft signale comme déjà exploitée. Il s’agit d’une usurpation (spoofing) dans Microsoft Outlook, notée 6.5 sur l’échelle CVSS. Selon Microsoft, son exploitation peut conduire à la divulgation d’informations d’authentification permettant d’usurper l’identité de l’utilisateur : concrètement, la fuite de hachages NTLM.
Pourquoi une note « moyenne » pour une faille prioritaire ? Parce qu’elle est déjà utilisée dans de vraies attaques. Un hachage NTLM volé peut être relayé ou cassé hors ligne pour accéder à d’autres ressources du réseau.
la CISA a ajouté CVE-2026-124194 à son catalogue des failles exploitées le jour même et demande aux agences fédérales de la corriger avant le 24 novembre 2026. Un bon repère pour planifier tes propres mises à jour.
La faille critique à surveiller : Windows Search (CVE-2026-116928)
Pour la Zero Day Initiative, la faille qui demande le plus d’attention après le zero-day est une exécution de code à distance dans Windows Search, notée 9.8. Particularité : elle est atteignable via Exchange Server. Si tu administres un serveur Exchange, c’est la deuxième mise à jour à installer.
Les autres failles critiques à retenir
On trouve aussi des failles critiques dans IIS, le Bureau à distance, Hyper-V (huit élévations de privilèges), TCP/IP et le spouleur d’impression. La liste complète est disponible dans le guide des mises à jour de sécurité de Microsoft.
Hors Microsoft : Chrome et Adobe
- Google Chrome 157.0.8103.50, publié la veille, corrige neuf failles, dont CVE-2026-125350, exploitée dans la nature : c’est le huitième zero-day de Chrome en 2026.
- Adobe publie neuf bulletins couvrant 63 vulnérabilités, dont quatre critiques (Photoshop, Premiere, After Effects, Experience Manager…).
Suis-je concerné par le Patch Tuesday novembre 2026 ?
- Oui si tu utilises Microsoft 365 Apps ou Office LTSC 2021/2024 avec Outlook.
- Oui si tu administres des serveurs Windows (Exchange, contrôleurs de domaine, IIS).
- Oui pour tout poste Windows : les correctifs cumulatifs couvrent la majorité des failles.
- Les utilisateurs de Chrome doivent vérifier que le navigateur a bien redémarré sur la version 157.
Comment appliquer les correctifs
- Sur un poste : Paramètres → Windows Update → Rechercher des mises à jour, puis redémarre.
- Pour Office : ouvre Outlook → Fichier → Compte Office → Options de mise à jour → Mettre à jour.
- Sur les serveurs : teste d’abord sur une machine non critique, puis déploie via WSUS ou ton outil habituel.
- Vérifie l’installation avec la commande ci-dessous.
# Afficher les 5 dernières mises à jour installées
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 5 HotFixID, Description, InstalledOn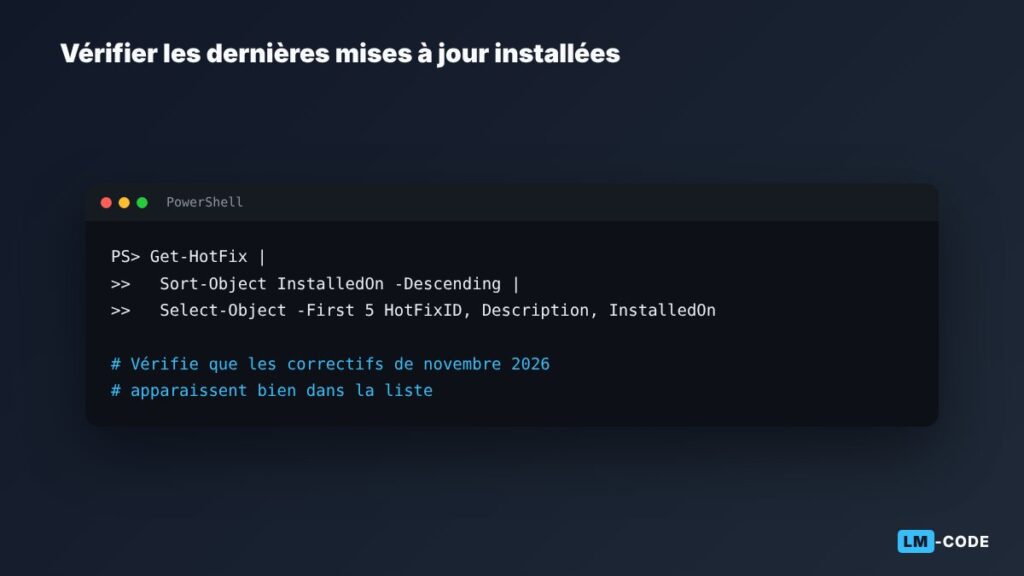
FAQ
Combien de failles le Patch Tuesday novembre 2026 corrige-t-il ?
1 094 selon le résumé de Microsoft, 1 093 selon Tenable, et 1 235 selon Qualys qui inclut 142 failles de Microsoft Edge. 63 sont critiques.
Quel est le zero-day exploité en novembre 2026 ?
CVE-2026-124194, une faille d’usurpation dans Microsoft Outlook notée 6.5, qui peut faire fuiter des informations d’authentification (hachages NTLM). Elle est déjà exploitée.
Quelle faille corriger en premier sur un serveur Exchange ?
Après le zero-day Outlook, la faille Windows Search CVE-2026-116928, notée 9.8 et atteignable via Exchange Server.
Quand aura lieu le prochain Patch Tuesday ?
Le Patch Tuesday a lieu le deuxième mardi de chaque mois. Le prochain est prévu le mardi 8 décembre 2026.
Patch Tuesday novembre 2026 : le résumé à retenir
- Environ 1 094 failles corrigées, dont 63 critiques : deuxième mois au-dessus de 1 000.
- Un zero-day Outlook exploité (CVE-2026-124194) qui fait fuiter des hachages NTLM.
- Une RCE Windows Search notée 9.8, atteignable via Exchange.
- Chrome corrige aussi un zero-day exploité (CVE-2026-125350).
Conclusion
Avec plus de 1 000 failles par mois, impossible de tout analyser : il faut prioriser, et le Patch Tuesday novembre 2026 ne fait pas exception. Ce mois-ci, la règle est simple : Outlook d’abord, puis les serveurs Exchange et les services Windows exposés. Si tu gères aussi des sites web, garde un œil sur nos autres alertes, comme WordPress 7.1.4 publié fin octobre.
Sources
- Qualys : Microsoft Patch Tuesday, November 2026 Security Update Review
- SecurityWeek : Exploited Outlook zero-day among 1,094 flaws patched by Microsoft
- Dark Reading : November Patch Tuesday
- CSO Online : November 2026 Patch Tuesday
- Microsoft : Security Update Guide