
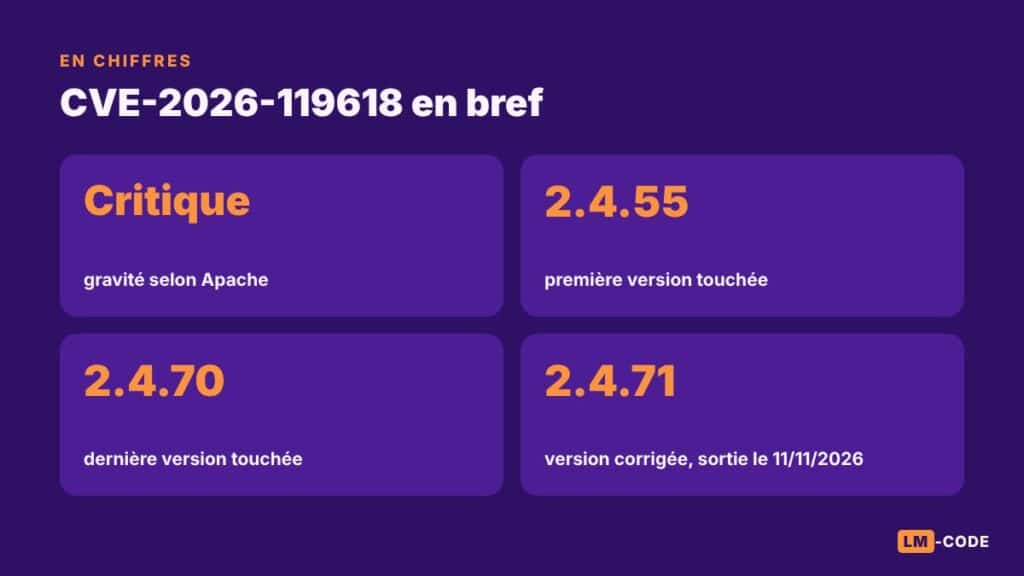
Le 11 novembre 2026, la fondation Apache a publié Apache HTTP Server 2.4.71. Cette version corrige CVE-2026-119618, une faille Apache critique dans le module mod_http2 qui peut mener à une exécution de code à distance. Elle touche les versions 2.4.55 à 2.4.70, uniquement sur les serveurs où HTTP/2 est activé.
Apache reste l’un des serveurs web les plus utilisés au monde, et HTTP/2 est activé sur une grande partie des sites modernes. Une faille Apache critique dans ce module concerne donc beaucoup d’administrateurs de serveurs.
Voici ce qu’il faut savoir sur CVE-2026-119618, les commandes pour vérifier si ton serveur est exposé et les deux façons de corriger.
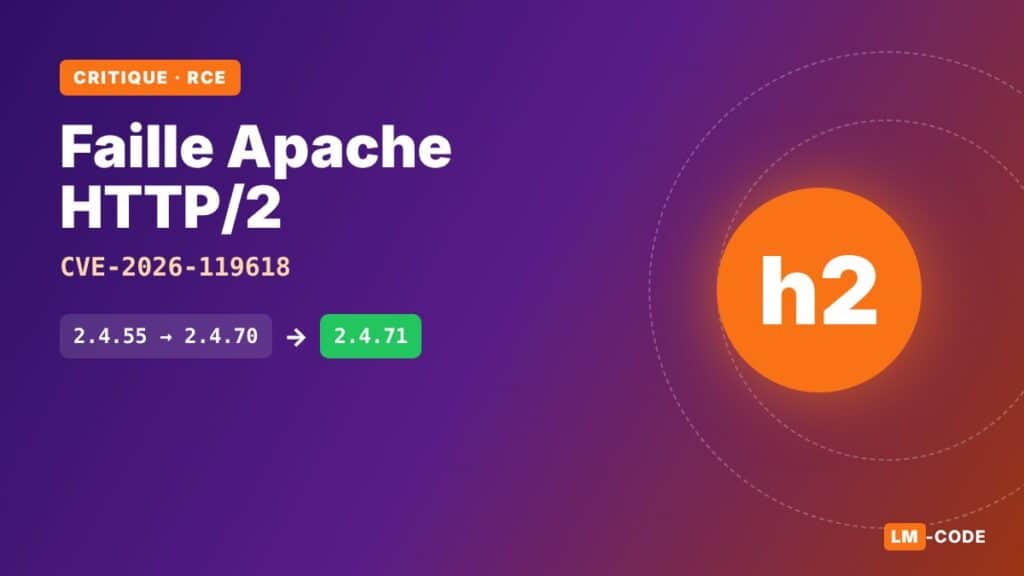
mets à jour Apache vers la version 2.4.71 (ou le paquet corrigé de ta distribution). Si tu ne peux pas le faire tout de suite, désactive temporairement HTTP/2.
La faille Apache CVE-2026-119618 en bref
| Élément | Détail |
|---|---|
| Identifiant | CVE-2026-119618 |
| Gravité (Apache) | Critique |
| Module | mod_http2, fonction assign_headers() |
| Type | Corruption du tas pouvant mener à une exécution de code à distance |
| Versions touchées | Apache HTTP Server 2.4.55 à 2.4.70 |
| Également touché | mod_h2 (version GitHub) 2.0.8 à 2.0.42 |
| Version corrigée | 2.4.71, publiée le 11 novembre 2026 |
| Condition | HTTP/2 activé sur le serveur |
Comment fonctionne la faille Apache
Selon l’avis de sécurité officiel d’Apache, le problème vient d’une mauvaise synchronisation lors d’accès concurrents à une ressource partagée dans la fonction assign_headers() de mod_http2. En clair : HTTP/2 traite plusieurs requêtes en parallèle sur une même connexion, et dans certaines conditions, deux traitements simultanés peuvent corrompre la mémoire du serveur. Une corruption mémoire bien exploitée peut permettre d’exécuter du code.
Fait notable : la faille a été signalée indépendamment par deux équipes, l’OSS Scanner d’Anthropic le 26 octobre, puis Anthony Weems et Simon Scannell de Google Cloud Vulnerability Research le 3 novembre. Le correctif a été publié 16 jours après le premier signalement.
Apache 2.4.71 corrige aussi CVE-2026-106023 (importante), un plantage de processus dans mod_md, et CVE-2026-109163 (faible), un débordement d’un octet dans mod_vhost_alias.
Suis-je concerné ?
Tu es concerné si les trois conditions sont réunies :
- ton serveur utilise Apache HTTP Server (et non Nginx ou LiteSpeed) ;
- sa version est comprise entre 2.4.55 et 2.4.70 ;
- le module mod_http2 est chargé et HTTP/2 est activé.
Sur un hébergement mutualisé, tu n’as pas la main sur le serveur : c’est à ton hébergeur d’appliquer le correctif. Si tu cherches un hébergeur réactif sur ces sujets, consulte notre comparatif du meilleur hébergeur PHP en 2026.
Vérifier la version d’Apache et le module HTTP/2
# Version d'Apache
apachectl -v          # ou : httpd -v

# Le module HTTP/2 est-il chargé ?
apachectl -M | grep http2
#  http2_module (shared)  => le module est actif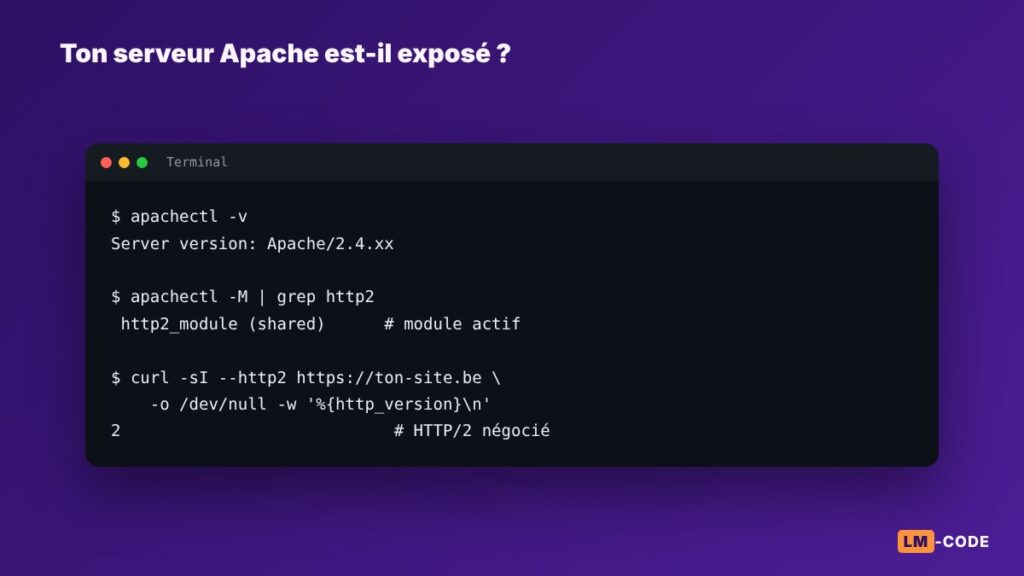
Vérifier depuis l’extérieur que HTTP/2 répond
curl -sI --http2 https://ton-site.be -o /dev/null -w '%{http_version}\n'
# 2   => HTTP/2 est négocié
# 1.1 => HTTP/2 n'est pas actifSur ta machine de développement, WampServer embarque aussi Apache : vérifie sa version, même si un serveur local non exposé à Internet est beaucoup moins à risque. Si tu utilises Docker, pense à reconstruire tes images basées sur httpd (voir notre guide Docker pour développeur web).
Solution 1 : mettre à jour vers Apache 2.4.71
C’est la vraie correction. Sur les distributions Linux, installe le paquet corrigé dès qu’il est publié par ta distribution :
# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade apache2

# RHEL / AlmaLinux / Rocky
sudo dnf upgrade httpd mod_http2

# Puis redémarrer
sudo systemctl restart apache2 # ou httpdles distributions rétroportent souvent le correctif sans passer au numéro 2.4.71. Vérifie le bulletin de sécurité de ta distribution plutôt que le seul numéro de version.
Solution 2 : désactiver HTTP/2 en attendant
Si tu ne peux pas mettre à jour immédiatement, limite Apache à HTTP/1.1. Tes sites restent accessibles, seulement un peu moins performants.
# Désactiver HTTP/2 en attendant le correctif
Protocols http/1.1sudo a2dismod http2
sudo apachectl configtest && sudo systemctl restart apache2Revérifie ensuite avec la commande curl plus haut : elle doit renvoyer 1.1. Pense à réactiver HTTP/2 après la mise à jour. Si tu n’es pas à l’aise avec ces commandes, notre antisèche des commandes Linux et SSH t’aidera.
FAQ
Quelles versions d’Apache sont touchées par CVE-2026-119618 ?
Apache HTTP Server 2.4.55 à 2.4.70, ainsi que le module mod_h2 distribué sur GitHub de la version 2.0.8 à 2.0.42. La faille est corrigée dans Apache 2.4.71.
Mon serveur est-il touché par la faille Apache si HTTP/2 est désactivé ?
Non. La faille se trouve dans mod_http2 : un serveur sans HTTP/2 activé n’est pas exposé à CVE-2026-119618.
Nginx et LiteSpeed sont-ils concernés ?
Non, cette faille concerne uniquement Apache HTTP Server et son module mod_http2. Nginx et LiteSpeed sont des logiciels différents.
Qui a découvert la faille ?
Elle a été signalée indépendamment par l’OSS Scanner d’Anthropic le 26 octobre 2026, puis par Anthony Weems et Simon Scannell de Google Cloud Vulnerability Research le 3 novembre 2026.
Faille Apache HTTP/2 : le résumé à retenir
- CVE-2026-119618 est une faille critique de mod_http2 pouvant mener à une exécution de code.
- Elle touche Apache 2.4.55 à 2.4.70, uniquement avec HTTP/2 activé.
- La correction : Apache 2.4.71 ou le paquet corrigé de ta distribution.
- En attendant :
Protocols http/1.1oua2dismod http2.
Conclusion
Une faille Apache critique, c’est la priorité absolue pour un administrateur. Bonne nouvelle : la vérification prend deux commandes et le contournement une ligne de configuration. Une fois à jour, profites-en pour renforcer ta configuration avec les en-têtes de sécurité HTTP, et garde un œil sur le Patch Tuesday de novembre 2026 pour tes serveurs Windows.
Sources
- Apache HTTP Server : vulnérabilités corrigées dans 2.4.71
- Apache HTTP Server : page de téléchargement
- Documentation mod_http2