
Le 3 décembre 2025, l’équipe React a publié un correctif pour CVE-2025-55182, surnommée React2Shell. Notée 10.0 sur 10, cette faille permet à un attaquant non authentifié d’exécuter du code sur le serveur avec une seule requête HTTP, dès que l’application utilise les React Server Components. Next.js, React Router, Waku et plusieurs plugins de bundlers sont concernés. Voici ce que l’on sait, source par source.
React2Shell vise le mécanisme qui décode les données envoyées aux Server Functions de React. En envoyant une requête piégée, un attaquant obtient une exécution de code à distance (RCE) sur le serveur, sans compte ni interaction. (source : Blog React)
Dans cet article de veille, on reprend la chronologie, les versions vulnérables, les correctifs et les vérifications à faire sur tes projets. Chaque affirmation est accompagnée de sa source.
si ton projet utilise Next.js (App Router) ou un autre framework avec React Server Components, mets à jour React et ton framework maintenant. Les règles WAF des hébergeurs ne sont qu’une protection temporaire. (sources : Blog React, Vercel)
Chronologie de la faille React2Shell
29 novembre 2025 : Lachlan Davidson signale la faille via le programme Meta Bug Bounty. (source : Blog React)
30 novembre 2025 : les chercheurs en sécurité de Meta confirment la faille et commencent à travailler sur un correctif avec l’équipe React. (source : Blog React)
1er décembre 2025 : le correctif est prêt ; React travaille avec les hébergeurs et les projets open source pour valider les protections. (source : Blog React)
3 décembre 2025 : publication des versions corrigées sur npm et divulgation publique. Vercel publie l’avis Next.js associé (CVE-2025-66478). (sources : Blog React, Vercel)
Début décembre 2025 : des exploitations dans la nature sont signalées par plusieurs éditeurs de sécurité. (sources : Nopal Cyber, BleepingComputer)
En bref : la faille React2Shell en chiffres
| Élément | Détail |
|---|---|
| CVE | CVE-2025-55182 (React), CVE-2025-66478 (Next.js) |
| Gravité | Critique, CVSS 10.0 |
| Type | Exécution de code à distance sans authentification |
| Paquets touchés | react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack |
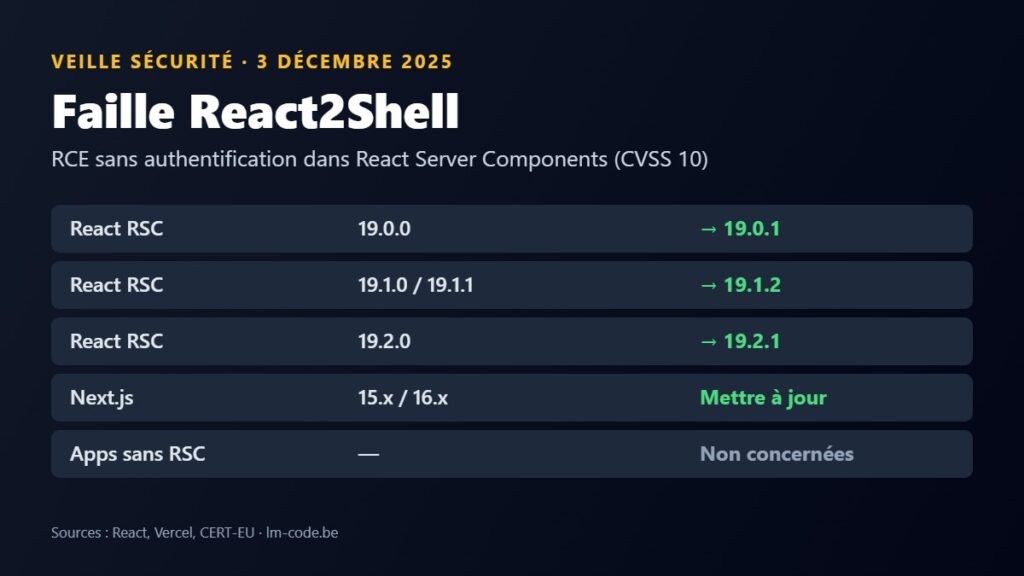
| Versions vulnérables | 19.0.0, 19.1.0, 19.1.1, 19.2.0 |
| Versions corrigées | 19.0.1, 19.1.2, 19.2.1 |
Sources : Blog React, Vercel.
Comment fonctionne React2Shell
Avec les React Server Components, le navigateur peut appeler des fonctions exécutées sur le serveur (les Server Functions). React reçoit alors une charge utile sérialisée et la décode. C’est ce décodage qui est en cause : une requête HTTP malveillante, envoyée à un point d’entrée de Server Function, aboutit à l’exécution de code sur le serveur. (source : Blog React)
Point important souligné par React : une application peut être vulnérable même si elle ne déclare aucune Server Function, du moment qu’elle prend en charge les React Server Components. (source : Blog React)
Suis-je concerné par React2Shell ?
Sources : Blog React, Vercel.
Les versions corrigées de Next.js
Vercel a publié un correctif pour chaque branche de Next.js. Les versions minimales listées dans l’avis initial sont les suivantes. (source : Vercel)
| Branche Next.js | Version corrigée |
|---|---|
| 15.0.x | 15.0.5 |
| 15.1.x | 15.1.9 |
| 15.2.x | 15.2.6 |
| 15.3.x | 15.3.6 |
| 15.4.x | 15.4.8 |
| 15.5.x | 15.5.7 |
| 16.0.x | 16.0.7 |
| Canaries 14.3.0-canary.77 et + | Revenir à la dernière 14.x stable |
après la divulgation, React a signalé d’autres failles moins graves dans les React Server Components (déni de service et exposition de code source), corrigées dans des versions plus récentes. Installe toujours la dernière version de ta branche. (source : Blog React)
Comment corriger React2Shell, étape par étape
Commence par repérer la version installée dans ton projet :
npm ls react react-dom next
npm ls react-server-dom-webpack react-server-dom-turbopack react-server-dom-parcelEnsuite, mets à jour React et ton framework. La commande recommandée par React pour les paquets RSC : (source : Blog React)
npm install react@latest react-dom@latest react-server-dom-webpack@latest

# Projet Next.js
npm install next@latest- Redéploie l’application après la mise à jour, puis vérifie la version réellement en production.
- Ne compte pas uniquement sur le WAF de ton hébergeur : Vercel a déployé des règles gratuites, mais précise que la mise à jour reste obligatoire. (source : Vercel)
- Surveille tes journaux : si ton serveur était exposé avant le correctif, cherche des requêtes POST inhabituelles vers tes routes et des processus inattendus, et change les secrets présents dans les variables d’environnement. (source : CERT-EU)
Ce que React2Shell nous apprend
FAQ
Qu’est-ce que React2Shell ?
C’est le surnom de CVE-2025-55182, une faille d’exécution de code à distance sans authentification dans React Server Components, notée 10.0 sur 10 et divulguée le 3 décembre 2025.
Mon application React classique est-elle vulnérable ?
Non, si elle n’a aucun code serveur React et n’utilise pas de framework compatible React Server Components, selon le blog React.
Next.js est-il touché ?
Oui : Next.js 15.x, 16.x et les canaries à partir de 14.3.0-canary.77, sous l’identifiant CVE-2025-66478. Vercel a publié des versions corrigées pour chaque branche.
Le WAF de mon hébergeur suffit-il ?
Non. React et Vercel précisent que ces protections sont temporaires et que la mise à jour est indispensable.
Faille React2Shell : le résumé à retenir
- CVE-2025-55182, CVSS 10.0, RCE sans authentification.
- Paquets react-server-dom-* en 19.0.0, 19.1.0, 19.1.1 et 19.2.0.
- Corrigé en 19.0.1, 19.1.2 et 19.2.1 ; Next.js corrigé sur chaque branche.
- Mets à jour, redéploie, et change tes secrets si le serveur était exposé.
Conclusion
React2Shell est l’une des failles les plus graves de l’écosystème JavaScript de 2025 : note maximale, exploitation simple et frameworks très répandus. La bonne nouvelle, c’est que la correction tient en une mise à jour. Vérifie tes projets Next.js dès aujourd’hui.
Sources
- Blog React : Critical Security Vulnerability in React Server Components (03/12/2025)
- Vercel : Summary of CVE-2025-55182 (03/12/2025)
- CERT-EU : Security Advisory 2025-041
- Next INpact : Faille de gravité maximale découverte dans React
- BleepingComputer : Critical React2Shell flaw in React, Next.js lets hackers run JavaScript code
- Nopal Cyber : React2Shell exploited in the wild (08/12/2025)