
Le 10 mars 2026, Microsoft a publié son Patch Tuesday mensuel. Selon les décomptes, il corrige 79 à 84 failles, dont deux zero-days divulgués publiquement : une élévation de privilèges dans SQL Server et un déni de service dans .NET. Aucun n’est exploité selon Microsoft. Deux failles critiques d’Office sont exploitables via le volet de prévisualisation. Voici ce qu’il faut retenir.
Le Patch Tuesday a lieu chaque deuxième mardi du mois. En mars 2026, l’élévation de privilèges représente plus de la moitié des correctifs (55,4 % selon Tenable), devant l’exécution de code à distance (20,5 %). (source : Tenable)
Comme d’habitude, les chiffres varient selon les sources, car chacune inclut ou exclut certains produits (Edge, Azure, Mariner…). On te donne les détails source par source.
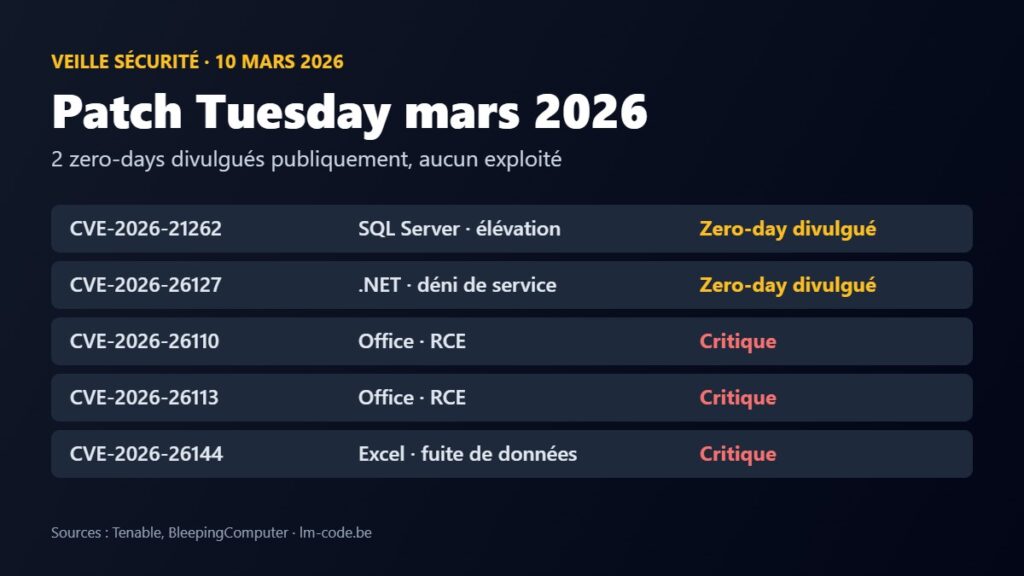
En bref : le Patch Tuesday de mars 2026 en chiffres
| Source | Nombre de failles | Précision |
|---|---|---|
| Tenable | 83 | 8 critiques, 75 importantes |
| BleepingComputer | 79 | hors Edge et failles corrigées plus tôt dans le mois |
| The Hacker News | 84 | — |
Sources : Tenable, BleepingComputer, The Hacker News.
Les 2 zero-days de mars 2026
CVE-2026-21262 : SQL Server
Élévation de privilèges notée CVSS 8.8. Un attaquant authentifié peut obtenir les droits administrateur SQL. La faille avait été divulguée publiquement avant le correctif ; BleepingComputer en attribue la découverte à Erland Sommarskog. Microsoft ne signale aucune exploitation. (sources : Tenable, BleepingComputer)
CVE-2026-26127 : .NET
Déni de service dans .NET 9.0 et 10.0, sous Windows, macOS et Linux, noté CVSS 7.5. Divulguée publiquement avant le correctif, elle est jugée peu susceptible d’être exploitée. (source : Tenable)
Mets à jour ton SDK et ton runtime .NET, puis redéploie tes applications : la faille touche aussi les serveurs Linux et les postes macOS.
Les failles critiques à surveiller
Sources : Tenable, BleepingComputer.
pour CVE-2026-26110 et CVE-2026-26113, il suffit d’afficher un document piégé dans le volet de prévisualisation pour déclencher la faille, sans l’ouvrir. (source : Tenable)
Les autres correctifs notables
- SQL Server : CVE-2026-26115 et CVE-2026-26116, deux autres élévations de privilèges (CVSS 8.8) menant aux droits sysadmin. (source : Tenable)
- .NET 10 sous Linux : CVE-2026-26131, élévation de privilèges. (source : Tenable)
- RRAS et spouleur d’impression : plusieurs failles d’exécution de code à distance. (source : BleepingComputer)
Suis-je concerné ?
- Tu as un poste Windows ou Office : oui, installe les mises à jour.
- Tu développes en .NET 9 ou 10 : mets à jour le SDK et le runtime.
- Tu administres un SQL Server : priorise CVE-2026-21262, 26115 et 26116.
Comment appliquer les mises à jour
- Windows : Paramètres → Windows Update → Rechercher des mises à jour, puis redémarre.
- .NET : télécharge la dernière version du SDK et vérifie avec
dotnet --info. - Serveurs : consulte le guide des mises à jour de sécurité de Microsoft pour chaque CVE.
# Vérifier la version de .NET installée
dotnet --list-sdks
dotnet --list-runtimesFAQ
Combien de failles le Patch Tuesday de mars 2026 corrige-t-il ?
Entre 79 et 84 selon les sources : 83 pour Tenable, 79 pour BleepingComputer, 84 pour The Hacker News.
Y a-t-il des zero-days exploités ?
Non. Les deux zero-days (CVE-2026-21262 et CVE-2026-26127) ont été divulgués publiquement, mais Microsoft ne signale aucune exploitation.
Quelle faille corriger en priorité ?
Les failles Office CVE-2026-26110 et CVE-2026-26113, exploitables via le volet de prévisualisation, puis les failles SQL Server si tu en administres un.
Patch Tuesday mars 2026 : le résumé à retenir
- 10 mars 2026, 79 à 84 failles selon les sources.
- 2 zero-days divulgués, non exploités : SQL Server et .NET.
- Failles critiques Office via le volet de prévisualisation.
- Mets à jour Windows, Office, .NET et SQL Server.
Conclusion
Mars 2026 est un Patch Tuesday plutôt calme, sans zero-day exploité. C’est le bon moment pour appliquer les correctifs sans urgence, en commençant par Office et SQL Server.
Sources
- Tenable : Microsoft’s March 2026 Patch Tuesday Addresses 83 CVEs (10/03/2026)
- BleepingComputer : Microsoft March 2026 Patch Tuesday fixes 2 zero-days, 79 flaws
- The Hacker News : Microsoft Patches 84 Flaws in March
- Rapid7 : Patch Tuesday March 2026
- Microsoft Security Update Guide