
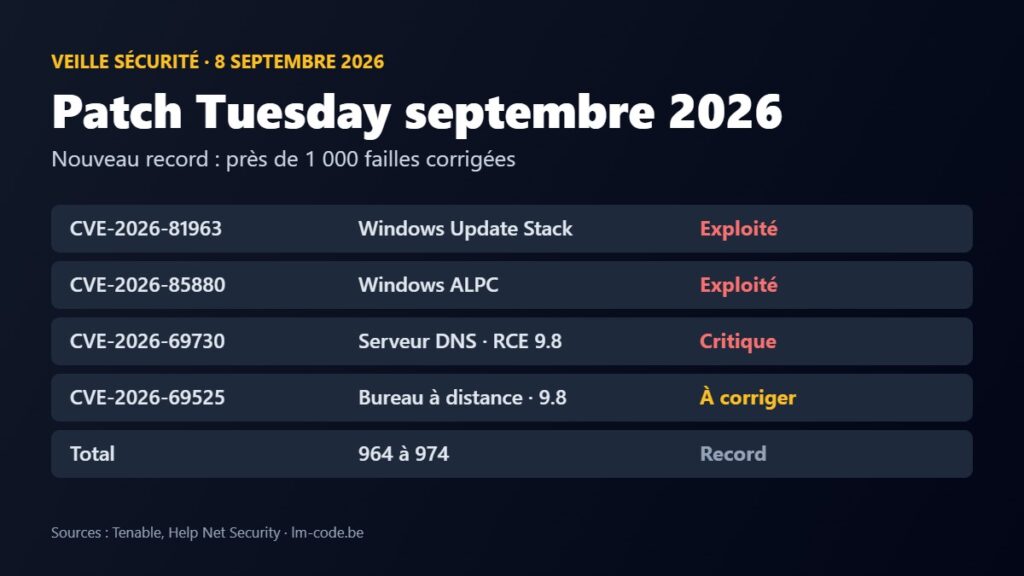
Le 8 septembre 2026, Microsoft a battu le record établi en juillet : le Patch Tuesday corrige 964 à 974 failles selon les sources, dont 104 critiques selon Tenable. Deux zero-days exploités permettent d’obtenir les droits SYSTEM, et une faille du serveur DNS de Windows notée 9.8 est comparée à la célèbre SigRed. Voici l’essentiel.
Après le record de juillet, analysé dans notre Patch Tuesday de juillet 2026, le volume de correctifs augmente encore. Selon Satnam Narang (Tenable), la découverte de failles assistée par l’IA produit des « meules de foin plus grandes », sans forcément plus de failles exploitables. (source : Help Net Security)
Comme toujours, les chiffres varient selon les sources. On te donne le détail, source par source.
installe les correctifs des deux zero-days exploités sur tous tes postes et serveurs Windows, puis ceux du serveur DNS, de Kerberos et du Bureau à distance sur tes serveurs. (sources : Help Net Security, Tenable)
En bref : le Patch Tuesday de septembre 2026 en chiffres
| Source | Nombre de failles | Précision |
|---|---|---|
| Tenable | 964 | 104 critiques, 860 importantes |
| TechRepublic | 974 | — |
| Répartition (Tenable) | — | 44,7 % élévation de privilèges, 26,8 % exécution de code |
Sources : Tenable, TechRepublic.
Les 2 zero-days exploités
CVE-2026-81963 : Windows Update Stack
Élévation de privilèges (CVSS 7.8) par suivi de lien, menant aux droits SYSTEM. Elle touche plusieurs versions de Windows 11 et Windows Server 2025, et a été signalée par le MSTIC de Microsoft. Les détails des attaques ne sont pas publics. (sources : Tenable, Help Net Security)
CVE-2026-85880 : Windows ALPC
Élévation de privilèges (CVSS 7.8) dans l’Advanced Local Procedure Call, menant aux droits SYSTEM. Elle touche Windows 10 et Windows Server 2012 à 2022, et a été signalée par des chercheurs de Proofpoint. (sources : Tenable, Help Net Security)
CVE-2026-69730 : la faille DNS comparée à SigRed
Exécution de code à distance sans authentification dans le serveur DNS de Windows, notée CVSS 9.8, via une utilisation après libération déclenchée par un paquet piégé. Microsoft la juge « plus susceptible d’être exploitée ». Dustin Childs (Zero Day Initiative) la compare à SigRed, une faille DNS de 2020. (sources : Tenable, Help Net Security)
Selon Help Net Security, elle fait partie d’un groupe d’une vingtaine de failles potentiellement « wormables », c’est-à-dire capables de se propager d’une machine à l’autre sans interaction. (source : Help Net Security)
Les autres failles à surveiller
Sources : Tenable, Help Net Security.
avec près de 1 000 failles, impossible de tout traiter en même temps. Les experts cités par Help Net Security conseillent de prioriser selon l’exposition réelle de tes systèmes, pas uniquement selon le score CVSS. (source : Help Net Security)
Suis-je concerné ?
- Poste Windows 10 ou 11 : oui, les deux zero-days te concernent.
- Serveur DNS Windows : oui, priorité maximale (CVE-2026-69730).
- Contrôleur de domaine : oui, pour Kerberos (CVE-2026-69676).
- Bureau à distance exposé : oui (CVE-2026-69525). Évite d’exposer RDP directement sur Internet.
- Exchange Server : oui.
Comment appliquer les correctifs
- Windows : Paramètres → Windows Update → Rechercher des mises à jour, puis redémarre.
- Serveurs : déploie les mises à jour cumulatives, en commençant par DNS, contrôleurs de domaine et RDS.
- Vérifie chaque CVE dans le guide des mises à jour de sécurité Microsoft.
# PowerShell : vérifier les dernières mises à jour installées
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 5FAQ
Combien de failles le Patch Tuesday de septembre 2026 corrige-t-il ?
964 selon Tenable, 974 selon TechRepublic. C’est un nouveau record, après celui de juillet 2026.
Quels zero-days sont exploités ?
CVE-2026-81963 (Windows Update Stack) et CVE-2026-85880 (Windows ALPC), deux élévations de privilèges vers SYSTEM.
Pourquoi parle-t-on de SigRed ?
La faille DNS CVE-2026-69730 est comparée à SigRed, une faille critique et « wormable » du serveur DNS de Windows découverte en 2020.
Pourquoi autant de failles ?
Selon les experts cités par Help Net Security, la découverte assistée par l’IA et la réduction proactive de la surface d’attaque par Microsoft expliquent ces volumes.
Patch Tuesday septembre 2026 : le résumé à retenir
- 8 septembre 2026, record de 964 à 974 failles.
- 2 zero-days exploités vers SYSTEM.
- Faille DNS critique CVE-2026-69730 (9.8), comparée à SigRed.
- Priorise DNS, Kerberos, RDS et Exchange côté serveurs.
Conclusion
Septembre 2026 confirme la tendance : les Patch Tuesday deviennent énormes. La clé est d’automatiser les mises à jour des postes et de prioriser les serveurs exposés. Commence par les deux zero-days et la faille DNS.
Sources
- Tenable : Microsoft’s September 2026 Patch Tuesday Addresses 964 CVEs (08/09/2026)
- Help Net Security : September 2026 Patch Tuesday, record patch count, 2 zero-days and a SigRed successor (09/09/2026)
- TechRepublic : Microsoft Fixes 974 Flaws in Record Patch Tuesday
- Malwarebytes : Microsoft fixes record 964 flaws, including 2 exploited zero-days
- IT-Connect : Patch Tuesday septembre 2026, récapitulatif