
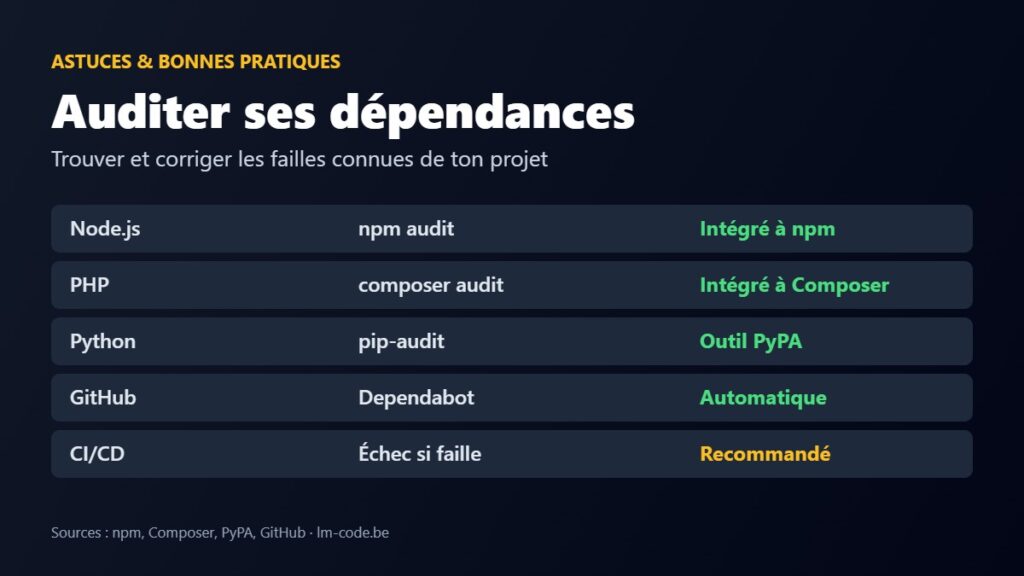
Dans un projet moderne, la majorité du code vient de tes dépendances. Si l’une d’elles contient une faille connue, ton application en hérite. La bonne nouvelle : npm, Composer et Python ont chacun un outil d’audit qui compare tes dépendances aux bases de vulnérabilités publiques. Voici comment les utiliser, corriger sans tout casser et automatiser le contrôle.
L’OWASP classe l’utilisation de composants vulnérables ou obsolètes parmi les risques majeurs des applications web. (source : OWASP Top 10) Un audit régulier des dépendances est l’une des mesures les plus simples pour le réduire.
Comment fonctionne un audit de dépendances
- L’outil lit ton fichier de verrouillage (
package-lock.json,composer.lock,requirements.txt). - Il compare chaque paquet et sa version à une base de vulnérabilités publique.
- Il affiche les failles trouvées, leur gravité et la version qui les corrige.
un audit ne détecte que les failles connues et publiées. Il ne repère pas un paquet piégé tout neuf, comme lors de l’attaque Shai-Hulud 2.0. Combine-le avec un lockfile et des installations reproductibles.
Node.js : npm audit
npm audit                  # Rapport complet
npm audit --omit=dev       # Production uniquement
npm audit --audit-level=high   # Échoue seulement si gravité ≥ high
npm audit fix              # Corrections compatibles semver
npm audit --json > audit.json
npm audit fix applique les mises à jour qui respectent les plages de versions de ton package.json. L’option --force peut installer des versions majeures : à utiliser seulement après avoir lu le rapport. (source : npm audit) Retrouve toutes les commandes dans notre antisèche npm.
PHP : composer audit
composer audit                # Failles dans composer.lock
composer audit --no-dev       # Sans les dépendances de dev
composer audit --format=json
composer outdated --direct    # Dépendances directes en retard
composer update vendor/paquet --with-dependencies
composer audit vérifie les paquets installés contre les avis de sécurité connus et signale aussi les paquets abandonnés. (source : composer audit)
Python : pip-audit
pip install pip-audit

pip-audit                       # Environnement actuel
pip-audit -r requirements.txt   # À partir d’un fichier
pip-audit --fix # Met à jour les paquets vulnérablespip-audit est maintenu par la Python Packaging Authority (PyPA) et s’appuie sur les bases de vulnérabilités publiques de l’écosystème Python. (source : pip-audit (PyPA))
Corriger une faille sans casser son projet
Avec npm, utilise npm explain paquet pour savoir qui l’installe. Mettre à jour le paquet parent suffit souvent.
Automatiser l’audit dans la CI
Le plus efficace est de faire échouer le pipeline quand une faille grave apparaît :
# GitHub Actions
name: audit
on: [push, pull_request]
jobs:
  audit:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: actions/setup-node@v4
        with:
          node-version: 24
      - run: npm ci
- run: npm audit --audit-level=highMême principe en GitLab CI : ajoute un job npm audit ou composer audit dans ton .gitlab-ci.yml.
Dependabot : les mises à jour automatiques sur GitHub
Dependabot surveille tes dépendances, t’alerte quand une faille est publiée et peut ouvrir automatiquement une pull request avec la version corrigée. (source : GitHub Dependabot)
# .github/dependabot.yml
version: 2
updates:
  - package-ecosystem: "npm"
    directory: "/"
    schedule:
      interval: "weekly"
  - package-ecosystem: "composer"
    directory: "/"
    schedule:
interval: "weekly"FAQ
À quelle fréquence auditer mes dépendances ?
À chaque push idéalement, via la CI, et au minimum avant chaque mise en production.
npm audit fix peut-il casser mon projet ?
Sans –force, il respecte les plages de versions du package.json. Avec –force, il peut installer des versions majeures incompatibles.
Composer a-t-il un équivalent de npm audit ?
Oui : composer audit, intégré à Composer 2.
Un audit sans faille veut-il dire que mon projet est sûr ?
Non. Il ne détecte que les failles connues. Il faut aussi des dépendances à jour, un lockfile et des secrets protégés.
Le résumé à retenir
- npm audit, composer audit et pip-audit détectent les failles connues.
- Corrige d’abord avec des mises à jour mineures, puis teste.
- Fais échouer la CI en cas de faille grave.
- Active Dependabot pour être alerté automatiquement.
Conclusion
Auditer ses dépendances prend quelques secondes et évite d’héberger des failles connues depuis des mois. Ajoute dès aujourd’hui une étape d’audit à ton pipeline, et pense aussi à protéger tes secrets avec notre article sur le fichier .env et les secrets Git.
Sources
- Documentation npm : npm audit
- Documentation Composer : audit
- PyPA : pip-audit
- Documentation GitHub : Dependabot
- GitHub Advisory Database
- OWASP Top 10