
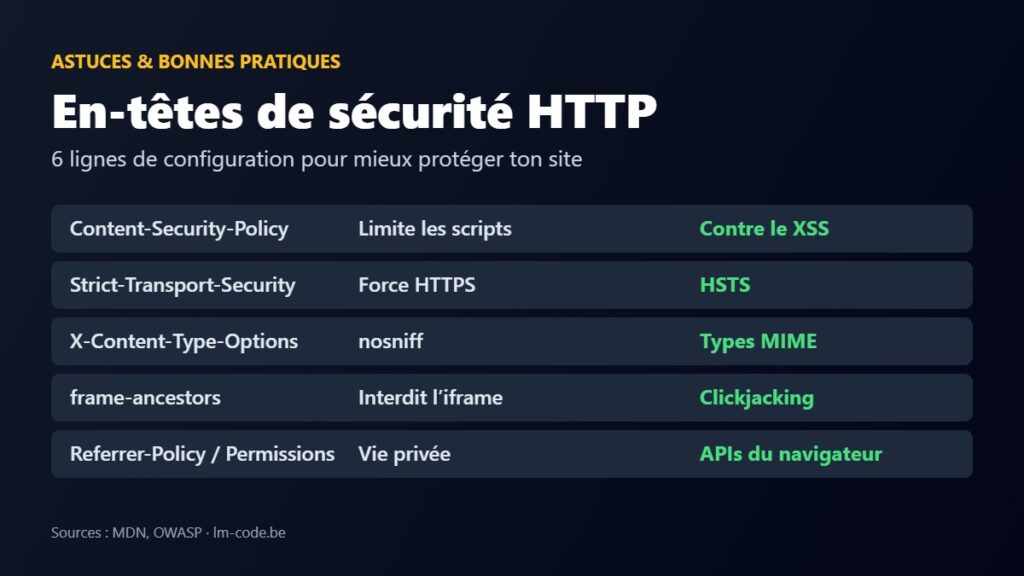
Ton site est en HTTPS, ton code est propre… mais as-tu configuré tes en-têtes de sécurité HTTP ? Ces quelques lignes, envoyées avec chaque page, indiquent au navigateur ce qu’il a le droit de faire : charger tel script, afficher le site dans une iframe, rester en HTTPS. Voici les 6 en-têtes essentiels, avec la configuration pour Apache, Nginx et PHP.
L’OWASP tient à jour une liste des en-têtes HTTP recommandés pour la sécurité des applications web. (sources : OWASP Secure Headers Project, OWASP HTTP Headers Cheat Sheet) Ils ne remplacent pas un code sécurisé, mais ajoutent une couche de défense efficace, notamment contre le XSS et le clickjacking.
Vérifier les en-têtes actuels de ton site
curl -sI https://ton-site.be | grep -iE "strict|content-security|x-content|x-frame|referrer|permissions"Tu peux aussi analyser ton site avec l’HTTP Observatory de MDN, qui attribue une note et explique chaque point.
Les 6 en-têtes essentiels
| En-tête | Rôle | Valeur conseillée |
|---|---|---|
Strict-Transport-Security | Force le navigateur à rester en HTTPS | max-age=31536000; includeSubDomains |
Content-Security-Policy | Autorise uniquement les sources de scripts, styles, images listées | À adapter au site |
X-Content-Type-Options | Empêche le navigateur de deviner le type d’un fichier | nosniff |
frame-ancestors (CSP) / X-Frame-Options | Empêche l’affichage du site dans une iframe d’un autre domaine | 'self' / SAMEORIGIN |
Referrer-Policy | Limite les informations envoyées aux autres sites | strict-origin-when-cross-origin |
Permissions-Policy | Désactive les API inutiles (caméra, micro, géolocalisation) | camera=(), microphone=(), geolocation=() |
HSTS : rester en HTTPS
Une fois l’en-tête reçu, le navigateur refuse toute connexion HTTP vers ton domaine pendant la durée max-age. Cela bloque les attaques qui tentent de rétrograder la connexion en HTTP. (source : MDN : Strict-Transport-Security)
tous tes sous-domaines doivent fonctionner en HTTPS avant d’activer includeSubDomains. L’option preload (liste intégrée aux navigateurs) est difficile à annuler : lis les conditions sur hstspreload.org.
Content-Security-Policy : le bouclier anti-XSS
La CSP liste les sources autorisées pour chaque type de ressource. Un script injecté depuis un domaine non autorisé, ou écrit en ligne sans autorisation, ne s’exécute pas. (source : MDN : Content-Security-Policy)
Content-Security-Policy: default-src 'self'; img-src 'self' data: https:; script-src 'self' https://www.googletagmanager.com; style-src 'self' 'unsafe-inline'; frame-ancestors 'self'; base-uri 'self'; form-action 'self'l’en-tête Content-Security-Policy-Report-Only signale les violations dans la console du navigateur sans rien bloquer. Ajuste ta politique, puis passe au vrai en-tête. (source : MDN : CSP Report-Only)
Configuration Apache (.htaccess)
<IfModule mod_headers.c>
    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
    Header always set X-Content-Type-Options "nosniff"
    Header always set X-Frame-Options "SAMEORIGIN"
    Header always set Referrer-Policy "strict-origin-when-cross-origin"
    Header always set Permissions-Policy "camera=(), microphone=(), geolocation=()"
    Header always set Content-Security-Policy-Report-Only "default-src 'self'; frame-ancestors 'self'"
</IfModule>Configuration Nginx
# Dans le bloc server { ... }
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
add_header X-Content-Type-Options "nosniff" always;
add_header X-Frame-Options "SAMEORIGIN" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
add_header Permissions-Policy "camera=(), microphone=(), geolocation=()" always;

# Puis :
sudo nginx -t && sudo systemctl reload nginxConfiguration en PHP
Si tu n’as pas accès à la configuration du serveur, tu peux envoyer les en-têtes depuis PHP, avant tout affichage :
<?php
header('Strict-Transport-Security: max-age=31536000; includeSubDomains');
header('X-Content-Type-Options: nosniff');
header('X-Frame-Options: SAMEORIGIN');
header('Referrer-Policy: strict-origin-when-cross-origin');
header('Permissions-Policy: camera=(), microphone=(), geolocation=()');Ces en-têtes complètent les protections côté code présentées dans notre article Sécuriser un formulaire PHP.
Les erreurs fréquentes
script-src * ou 'unsafe-eval' annulent l’intérêt de la CSP.FAQ
Quels en-têtes de sécurité HTTP configurer en priorité ?
Strict-Transport-Security, X-Content-Type-Options et X-Frame-Options (ou frame-ancestors) sont simples et sans risque. La Content-Security-Policy demande plus de tests.
X-XSS-Protection est-il encore utile ?
Non. L’OWASP recommande de ne plus l’utiliser et de s’appuyer sur une Content-Security-Policy.
Comment tester mes en-têtes ?
Avec curl -I, les outils de développement du navigateur (onglet Réseau) ou l’HTTP Observatory de MDN.
Où les configurer sur un hébergement mutualisé ?
Dans le fichier .htaccess si le serveur est Apache, ou via la fonction header() en PHP.
Le résumé à retenir
- HSTS pour rester en HTTPS.
- CSP contre le XSS, à tester en Report-Only d’abord.
- nosniff, SAMEORIGIN, Referrer-Policy et Permissions-Policy en complément.
- Vérifie avec curl -I et l’HTTP Observatory.
Conclusion
Configurer ces en-têtes prend une dizaine de minutes et améliore nettement la sécurité de ton site. Commence par les en-têtes simples, puis construis ta Content-Security-Policy pas à pas.
Sources
- OWASP : Secure Headers Project
- OWASP : HTTP Headers Cheat Sheet
- MDN : Content-Security-Policy
- MDN : Strict-Transport-Security
- MDN : HTTP Observatory
- hstspreload.org