
Le 28 octobre 2026, l’équipe WordPress a publié WordPress 7.1.4, une version de sécurité qui corrige 22 vulnérabilités. La plus sérieuse se trouve dans… le processus de mise à jour lui-même : une race condition pendant la mise à jour du cœur qui peut mener à une exécution de code à distance.
Une faille dans le mécanisme qui sert justement à appliquer les correctifs de sécurité, c’est rare. WordPress recommande de mettre à jour immédiatement, et les correctifs ont été rétroportés jusqu’à la branche 4.7.
Voici ce que corrige WordPress 7.1.4, comment vérifier que ton site est à jour, et une mesure de durcissement simple à appliquer dès aujourd’hui.
mets ton site à jour vers WordPress 7.1.4 (ou la version corrigée de ta branche) depuis Tableau de bord → Mises à jour, puis vérifie le numéro de version affiché en bas de l’administration.
WordPress 7.1.4 en bref
| Élément | Détail |
|---|---|
| Date de sortie | 28 octobre 2026 |
| Type de version | Sécurité (mineure) |
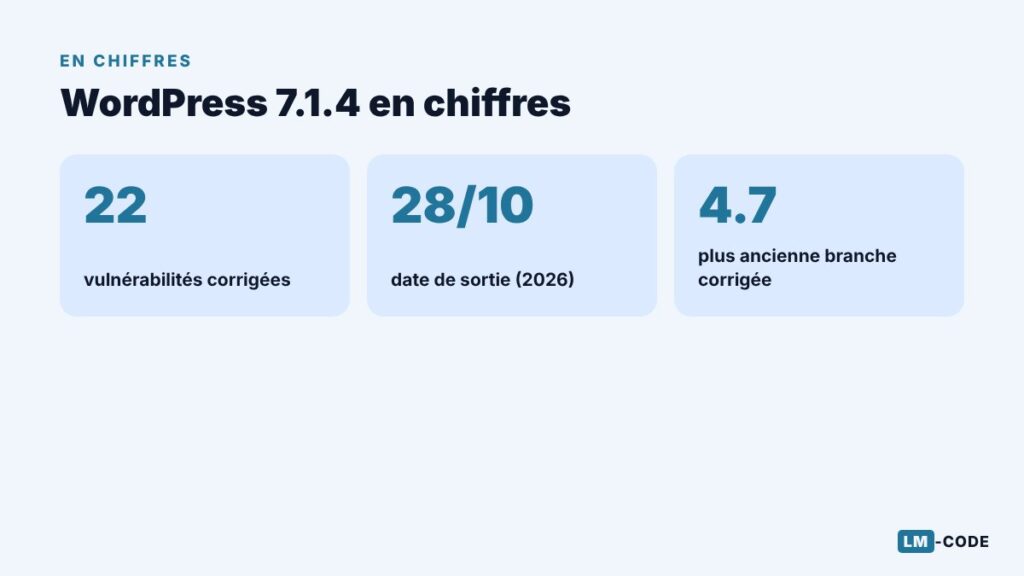
| Vulnérabilités corrigées | 22 |
| Faille la plus grave | Race condition lors des mises à jour du cœur, pouvant mener à une exécution de code à distance |
| Branches corrigées | 7.1.4, puis rétroportages de 7.0.8 jusqu’à 4.7.39 |
| Versions non corrigées | WordPress 4.6 et antérieures |
La faille dans le processus de mise à jour
D’après la documentation officielle de la version 7.1.4, le correctif principal concerne une race condition pendant les mises à jour du cœur qui pouvait conduire à une exécution de code à distance. Elle a été signalée par le chercheur Umut Bayram.
Une race condition, c’est un bug qui dépend du timing : pendant un court instant, le système se trouve dans un état intermédiaire dangereux. Ici, cet instant correspond à la mise à jour du cœur de WordPress, pendant que les nouveaux fichiers sont préparés. L’annonce officielle ne détaille pas davantage le mécanisme, ce qui est normal le jour de la publication d’un correctif.
pour exploiter ce type de faille, il faut agir pendant une fenêtre de temps courte. C’est moins simple qu’une faille exploitable à tout moment, mais une exécution de code sur le serveur reste le scénario le plus grave pour un site.
Les autres vulnérabilités corrigées
La majorité des autres correctifs concernent des failles XSS stockées (du JavaScript injecté qui s’exécute chez les autres utilisateurs), surtout exploitables par des comptes contributeurs ou plus :
- plusieurs XSS dans les liaisons de l’Interactivity API ;
- des XSS dans le Customizer, le bloc Catégories et les libellés des blocs de pagination ;
- une fuite d’informations exposant des modifications non publiées du Customizer à des visiteurs non connectés ;
- un problème de permissions sur les notes de publication pour certains rôles personnalisés ;
- une mise à jour des certificats racine embarqués suite à la révocation d’eMudhra, l’autorité dont nous avions parlé dans notre article sur la faille Java liée à eMudhra.
Si ton site accepte des contributeurs ou auteurs externes, ces XSS sont loin d’être anecdotiques. Revois au passage les bases avec notre guide OWASP Top 10.
Comment vérifier et mettre à jour ton site
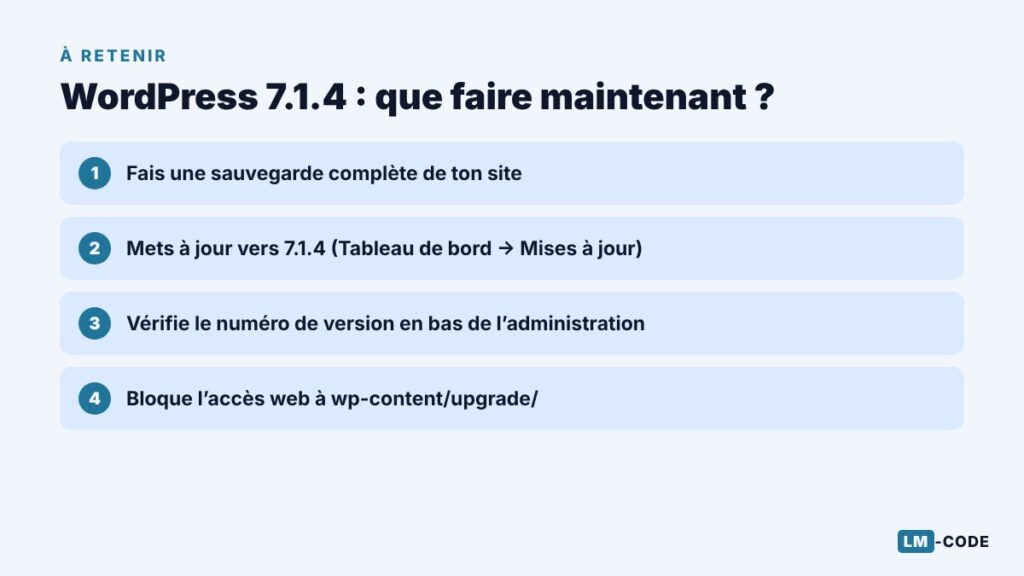
- Connecte-toi à l’administration et ouvre Tableau de bord → Mises à jour.
- Si WordPress 7.1.4 est proposé, fais une sauvegarde puis clique sur Mettre à jour maintenant.
- Vérifie le numéro de version en bas à droite de l’administration.
- Mets aussi à jour tes extensions et ton thème dans la foulée.
Si tu as accès au serveur, WP-CLI permet de faire la même chose en deux commandes :
wp core version          # affiche la version installée
wp core update           # installe la dernière version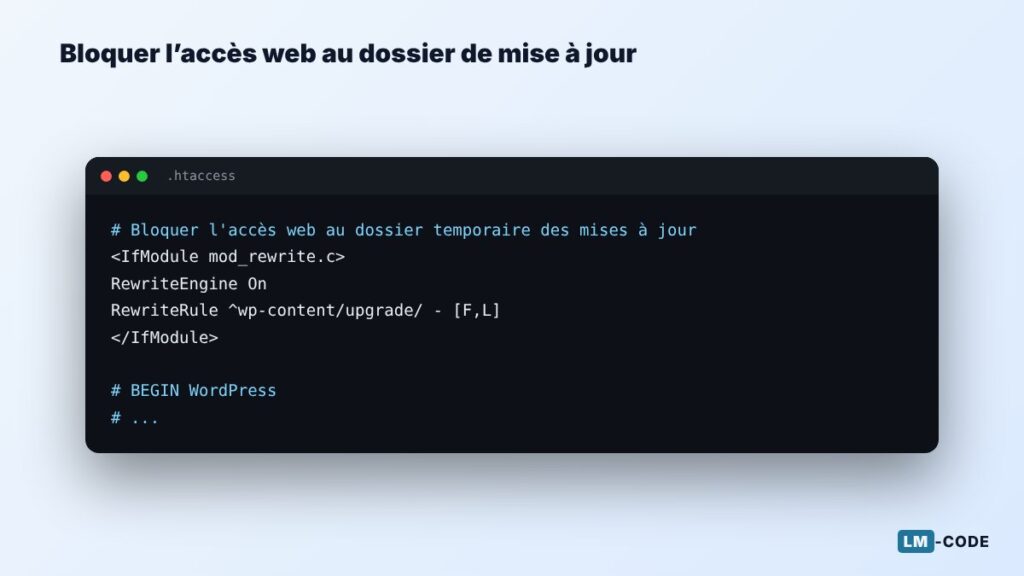
les versions mineures de sécurité s’installent normalement toutes seules. Si ton site affiche encore 7.1.3 ou moins, les mises à jour automatiques sont probablement désactivées : vérifie la constante WP_AUTO_UPDATE_CORE dans wp-config.php.
Durcissement : bloquer l’accès web au dossier de mise à jour
WordPress utilise le dossier wp-content/upgrade/ comme espace de travail temporaire pendant les mises à jour. Ce dossier n’a aucune raison d’être accessible depuis un navigateur : bloquer les requêtes HTTP vers lui ne gêne pas les mises à jour, qui se font directement sur le disque du serveur.
Sur Apache ou LiteSpeed, ajoute cette règle dans le .htaccess à la racine du site, avant le bloc # BEGIN WordPress :
# Bloquer l'accès web au dossier temporaire des mises à jour
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteRule ^wp-content/upgrade/ - [F,L]
</IfModule>Sur Nginx, dans le bloc server de ton site :
location ^~ /wp-content/upgrade/ {
    deny all;
}Teste ensuite en ouvrant https://ton-site.be/wp-content/upgrade/ : tu dois obtenir une erreur 403 Forbidden. Profites-en pour ajouter les en-têtes de sécurité HTTP si ce n’est pas déjà fait.
FAQ
Quelle est la faille la plus grave corrigée par WordPress 7.1.4 ?
Une race condition pendant les mises à jour du cœur de WordPress, qui pouvait mener à une exécution de code à distance. Elle a été signalée par Umut Bayram.
Mon site sous WordPress 6.x est-il corrigé ?
Les correctifs ont été rétroportés de la branche 7.0 jusqu’à 4.7, mais toutes les branches ne reçoivent pas les 22 correctifs. La seule branche activement maintenue est la plus récente : passer à 7.1.4 reste la vraie solution.
Bloquer wp-content/upgrade empêche-t-il les mises à jour ?
Non. Les mises à jour écrivent et lisent ce dossier directement sur le disque du serveur. La règle bloque seulement les requêtes HTTP venant d’un navigateur.
WordPress 4.6 est-il concerné ?
WordPress 4.6 et les versions antérieures ne reçoivent plus de mises à jour de sécurité. Un site sur ces versions doit être migré en priorité.
WordPress 7.1.4 : le résumé à retenir
- WordPress 7.1.4 est sorti le 28 octobre 2026 et corrige 22 vulnérabilités.
- La plus grave touche le processus de mise à jour du cœur et peut mener à une exécution de code.
- Les correctifs sont rétroportés jusqu’à la branche 4.7.
- Mets à jour maintenant et bloque l’accès web à
wp-content/upgrade/.
Conclusion
Cette version rappelle une règle simple : les mises à jour de sécurité ne se reportent pas. Si tu gères plusieurs sites, profites-en pour vérifier que les mises à jour automatiques mineures sont bien actives partout, et choisis un hébergeur qui suit les correctifs de près.
Sources
- WordPress.org : documentation de la version 7.1.4
- WordPress.org : historique des versions
- WP-CLI : commande wp core update