
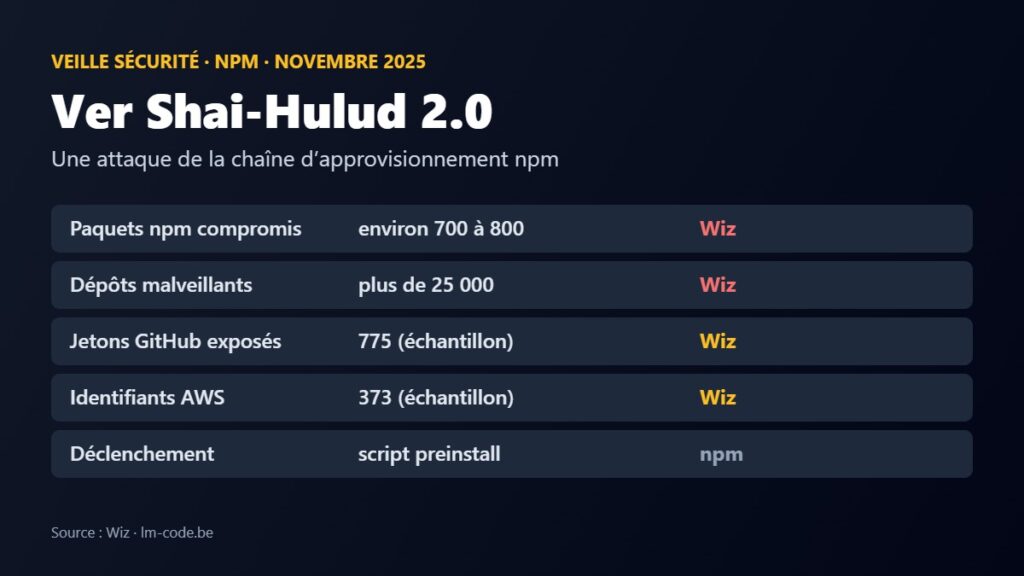
Le 24 novembre 2025, les chercheurs ont repéré une nouvelle vague du ver Shai-Hulud sur npm. Selon Wiz, environ 700 à 800 paquets ont été compromis, dont des paquets de Zapier, PostHog, Postman et ENS Domains, et plus de 25 000 dépôts GitHub malveillants ont servi à publier des secrets volés. Si tu fais du Node.js, voici ce qu’il faut savoir et vérifier.
Shai-Hulud est une attaque de la chaîne d’approvisionnement : les pirates ne s’attaquent pas directement à ton application, mais aux paquets que tu installes. Une première vague avait déjà frappé npm en septembre 2025 ; la version 2.0 est plus rapide et plus agressive. (sources : Wiz (1re vague), Wiz)
Dans cet article de veille, on explique le fonctionnement du ver, son ampleur et la checklist pour protéger tes projets. Chaque chiffre est accompagné de sa source.
considère tes jetons npm, GitHub, clés SSH et identifiants cloud comme potentiellement exposés, et renouvelle-les. (source : Wiz)
Chronologie de Shai-Hulud 2.0
Septembre 2025 : première vague Shai-Hulud sur npm. (source : Wiz (1re vague))
21 au 23 novembre 2025 : publication des versions piégées sur npm, selon Wiz et Aikido. (source : Wiz)
24 novembre 2025 : les premiers dépôts GitHub contenant des secrets volés apparaissent ; l’attaque est rendue publique. (sources : Wiz, The Register)
25 et 26 novembre 2025 : seconde phase : des dépôts privés de victimes sont rendus publics. GitHub commence à supprimer les dépôts et à révoquer des jetons. (source : Wiz)
En bref : Shai-Hulud 2.0 en chiffres
| Élément | Chiffre |
|---|---|
| Paquets npm compromis | environ 700 à 800 |
| Dépôts GitHub malveillants | plus de 25 000 |
| Rythme observé | environ 1 000 nouveaux dépôts toutes les 30 minutes |
| Jetons GitHub trouvés (échantillon dédupliqué) | 775 |
| Identifiants AWS / GCP / Azure | 373 / 300 / 115 |
Sources : Wiz, The Hacker News.
Comment fonctionne le ver Shai-Hulud 2.0
- Compte de mainteneur compromis : les pirates publient une version piégée d’un paquet légitime.
- Exécution à l’installation : le code malveillant se lance via le script
preinstall, avec les fichierssetup_bun.jsetbun_environment.js. - Vol de secrets : jetons GitHub et npm, identifiants AWS, GCP et Azure, variables d’environnement.
- Exfiltration : les secrets sont publiés dans de nouveaux dépôts GitHub publics.
- Persistance : la machine infectée peut être enregistrée comme runner GitHub Actions auto-hébergé.
- Propagation : avec les jetons npm volés, le ver publie de nouvelles versions piégées d’autres paquets.
Source : Wiz.
en environnement d’intégration continue, le ver s’exécute de façon synchrone et peut récupérer les secrets GitHub Actions via un workflow temporaire, supprimé ensuite pour effacer ses traces. (source : Wiz)
Suis-je concerné par Shai-Hulud ?
Commence par chercher les fichiers caractéristiques dans tes projets et tes node_modules :
# Fichiers déposés par Shai-Hulud 2.0
find . -name "setup_bun.js" -o -name "bun_environment.js"

# Scripts preinstall présents dans tes dépendances
npm query ":attr(scripts, [preinstall])"Côté GitHub, cherche des dépôts dont la description contient « Shai-Hulud » sur ton compte et vérifie les workflows que tu n’as pas créés. (source : Wiz)
Comment se protéger : la checklist
- Nettoie : supprime
node_moduleset vide le cache npm (npm cache clean --force). - Épingle tes dépendances sur des versions saines et utilise
npm ciavec unpackage-lock.jsonversionné. - Renouvelle tes jetons npm, GitHub, clés SSH et identifiants cloud.
- Active une double authentification résistante au phishing sur npm et GitHub.
- Limite les scripts d’installation en CI et utilise des jetons à durée courte.
Source : recommandations de Wiz.
# Installer sans exécuter les scripts preinstall/postinstall
npm ci --ignore-scripts

# Ou de façon permanente pour le projet
npm config set ignore-scripts true --location=projectne mets jamais de secrets en clair dans ton dépôt. Stocke-les dans des variables d’environnement ou un gestionnaire de secrets, jamais dans le code.
Ce que Shai-Hulud nous apprend
Chaque npm install exécute potentiellement du code écrit par des centaines de personnes. Shai-Hulud montre qu’un seul compte de mainteneur compromis suffit à toucher des milliers de projets. Les bonnes pratiques (lockfile, npm ci, double authentification, secrets à durée courte) ne sont plus optionnelles.
FAQ
Qu’est-ce que Shai-Hulud ?
Un ver qui se propage via des paquets npm piégés, vole les secrets des développeurs et des pipelines CI/CD, puis utilise les jetons npm volés pour infecter d’autres paquets.
Combien de paquets ont été touchés ?
Environ 700 à 800 paquets npm pour la vague 2.0, selon Wiz, avec plus de 25 000 dépôts GitHub malveillants.
Quand le code malveillant s’exécute-t-il ?
Pendant l’installation du paquet, via le script preinstall.
Que faire si j’ai installé un paquet compromis ?
Supprimer node_modules et le cache npm, revenir à des versions saines et renouveler tous les secrets présents sur la machine ou dans la CI.
Shai-Hulud 2.0 : le résumé à retenir
- Fin novembre 2025, environ 700 à 800 paquets npm piégés.
- Secrets publiés dans plus de 25 000 dépôts GitHub.
- Exécution au preinstall, vol de jetons et propagation automatique.
- Nettoie, épingle, renouvelle tes secrets et active la 2FA.
Conclusion
Shai-Hulud 2.0 est l’une des attaques les plus importantes de l’histoire de npm. Prends dix minutes pour vérifier tes projets, sécuriser tes comptes et revoir la façon dont tu installes tes dépendances, en local comme en CI.
Sources
- Wiz : Shai-Hulud 2.0, Ongoing Supply Chain Attack (24/11/2025)
- Wiz : Shai-Hulud, Ongoing Package Supply Chain Worm (septembre 2025)
- The Hacker News : Second Sha1-Hulud wave affects 25,000+ repositories
- The Register : Shai-Hulud worm returns, belches secrets to 25K GitHub repos
- mnemonic : Advisory Shai-Hulud 2.0